Как сканировать оборудование на уязвимости
Данный раздел описывает типовой порядок действий при сканировании оборудования на уязвимости и проверки соответствия, а также при устранении уязвимостей.
Полный путь от первого сканирования до закрытой уязвимости включает в себя следующие шаги:
-
шаги 1-4 — подготовка к сканированию и запуск задачи сканирования;
-
шаги 5-6 — обработка результатов.
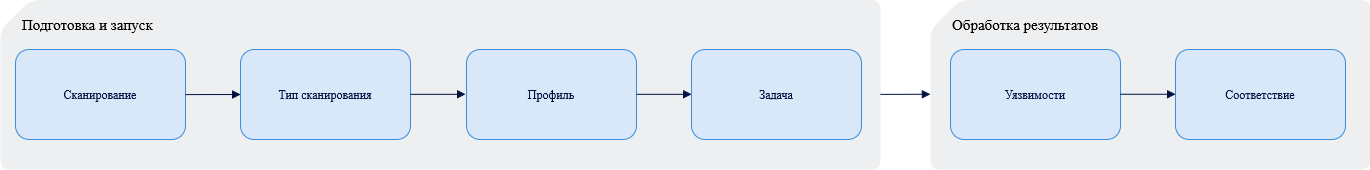
Если сканирование выполнялось ранее, переходите сразу к шагам 5-6.
| Упоминаемые в этих шагах разделы системы доступны администраторам, пользователям, которые имеют соответствующее разрешение в составе своих ролей, а также учетным записям со статусом Суперадминистратор. |
| Номер | Шаг | Описание |
|---|---|---|
1 |
Инвентаризация оборудования перед поиском уязвимостей. Необходимо однократное выполнение шага. |
|
2 |
Выбор агентского или безагентского режима сканирования и подготовка учётных записей. Обязательный шаг. |
|
3 |
Определяется, какие проверки запускать и с какими параметрами. Возможно переиспользование готового профиля. Обязательный шаг. |
|
4 |
Запуск сканирования по расписанию или вручную. Обязательный шаг. |
|
5 |
Просмотр, приоритизация и устранение найденных уязвимостей. Обязательный и ключевой шаг. |
|
6 |
Результаты проверок соответствия. Выполняется, если задача сканирования была запущена на основании данных профиля типа Проверка стандартов. |
По итогам сканирования доступна статистика по ИБ-активам.
Была ли полезна эта страница?


