Код Безопасности Континент 4: настройка источника (PostgreSQL)
Данное руководство описывает процесс настройки сбора и отправки событий аппаратно-программного комплекса шифрования (АПКШ) Континент 4 в R-Vision SIEM посредством PostgreSQL.
Предварительные требования
Необходима внешняя БД PostgreSQL для хранения событий Континент 4 и их последующей передачи в R-Vision SIEM.
Настройка СУБД PostgreSQL
Для создания БД в PostgreSQL подключитесь к СУБД от имени пользователя, имеющего права администратора СУБД. Дальнейший алгоритм настройки:
-
Создайте Администратора будущей БД. Данная запись потребуется для записи событий в БД:
CREATE USER root WITH PASSWORD 'password'; -
Создайте БД
kontinent, администратором которой будет созданный на предыдущем шаге пользователь:CREATE DATABASE kontinent OWNER root; -
Создайте пользователя для чтения таблиц БД
kontinent:CREATE USER reader WITH PASSWORD 'password'; -
Подключитесь к БД
kontinent:\c kontinentДанная команда работает, если настройка производится через клиент psql. Если вы проводите настройку с помощью другого внешнего клиента, то создайте новое подключение к СУБД с указанием БД kontinent. -
Предоставьте права на подключение к БД пользователю
reader:GRANT CONNECT ON DATABASE kontinent TO reader; -
Установите права пользователя
readerпо умолчанию для таблиц, которые будут создаваться пользователемroot:ALTER DEFAULT PRIVILEGES FOR USER root IN SCHEMA public GRANT SELECT ON TABLES TO reader;
Настройка PostgeSQL завершена.
Настройка Континент 4
Для настройки отправки событий во внешнюю СУБД PostgreSQL на АПКШ Континент 4 выполните следующие шаги:
-
Подключитесь к центру управления сетью (далее — ЦУС) с помощью ПО "Континент. Менеджер конфигурации".
-
Откройте вкладку Структура.
-
Выберите узел безопасности (далее — УБ), с которого необходимо отправлять события в SIEM.
-
Вызовите контекстное меню для УБ и выберите пункт Свойства. Откроется меню настроек УБ.
-
Откройте вкладку Настройки журналирования → Внешнее хранилище.
-
Для параметра Детализация задайте значение Высокий.
-
Нажмите на кнопку добавления внешнего системного журнала.
-
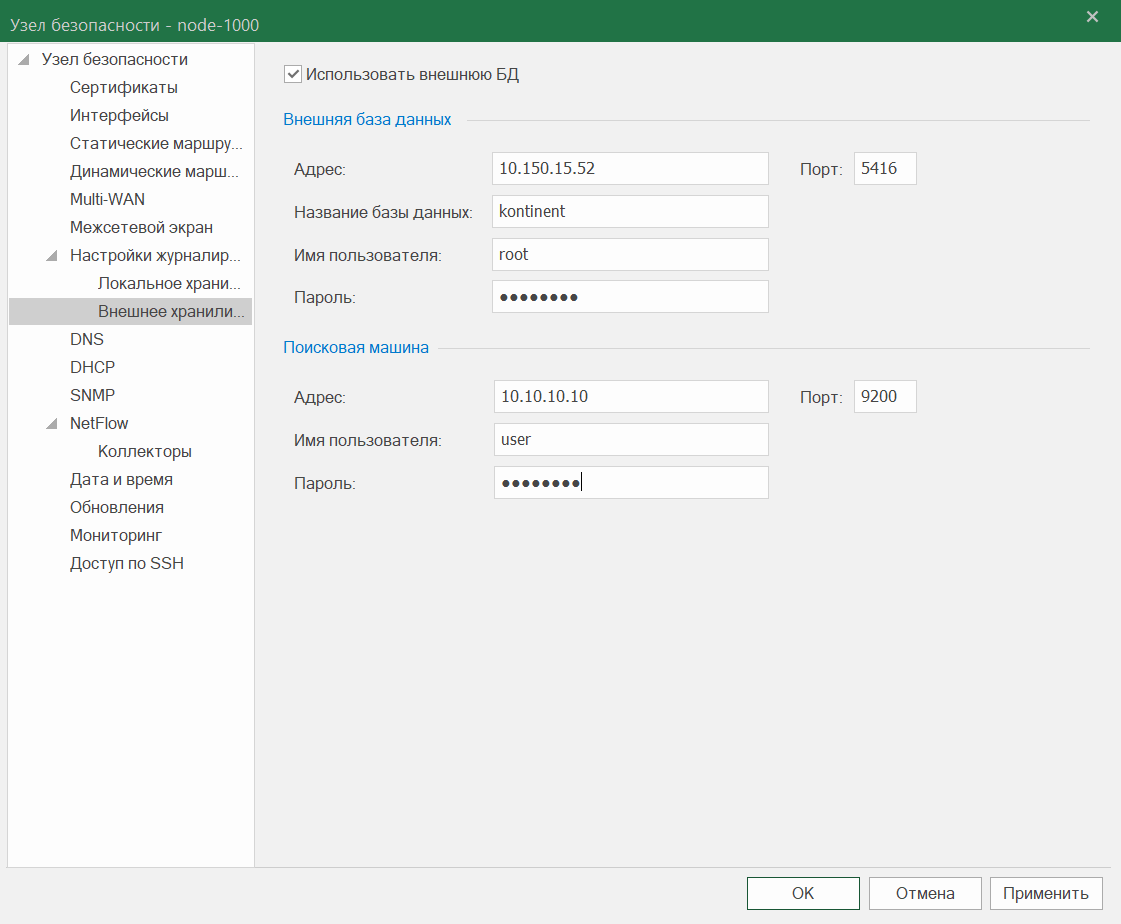
Заполните параметры для блока Внешняя база данных:
-
Адрес: введите IP-адрес СУБД.
-
Порт: введите значение порта, прослушиваемого сервером СУБД.
-
Название базы данных: введите имя БД, подготовленной для записи событий Континент 4.
-
Имя пользователя: введите имя пользователя с правами на запись в БД.
-
Пароль: введите пароль пользователя.
-
-
Блок Поисковая машина заполните любыми данными.
Настройки журналирования должны выглядеть следующим образом:
-
Нажмите на кнопку Применить.
-
Нажмите на кнопку ОК.
-
Отправьте конфигурацию на УБ. Для этого:
-
В главном меню нажмите на кнопку
 .
-
Отметьте УБ, для которого настраивалось внешнее журналирование.
-
Нажмите на кнопку ОК.
-
Настройка на стороне АПКШ Континент 4 завершена.
Настройка в R-Vision SIEM
Для настройки сбора и нормализации событий источника в R-Vision SIEM выполните следующие шаги:
-
В интерфейсе R-Vision SIEM создайте секрет со строкой подключения. Для этого:
-
Перейдите в раздел Ресурсы → Секреты.
-
Нажмите на кнопку Создать (
 ).
-
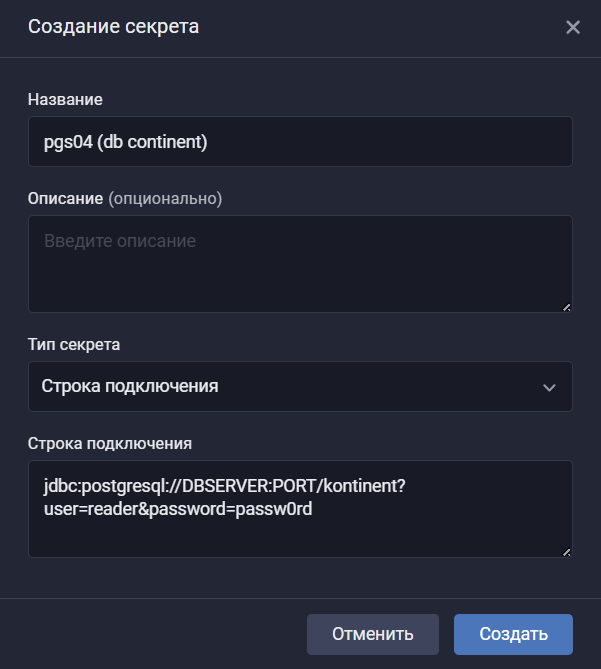
В раскрывшемся окне создания секрета заполните поля:
-
Название: введите название секрета.
-
Описание (опционально): опишите, для чего будет использоваться секрет.
-
Тип секрета: выберите вариант Строка подключения.
-
Строка подключения: введите строку вида:
jdbc:postgresql://DBSERVER:PORT/kontinent?user=reader&password=passw0rdЗдесь:
-
DBSERVER— FQDN или IP-адрес сервера с СУБД. -
PORT— порт, прослушиваемый СУБД.
-
-
-
Нажмите на кнопку Создать.
-
-
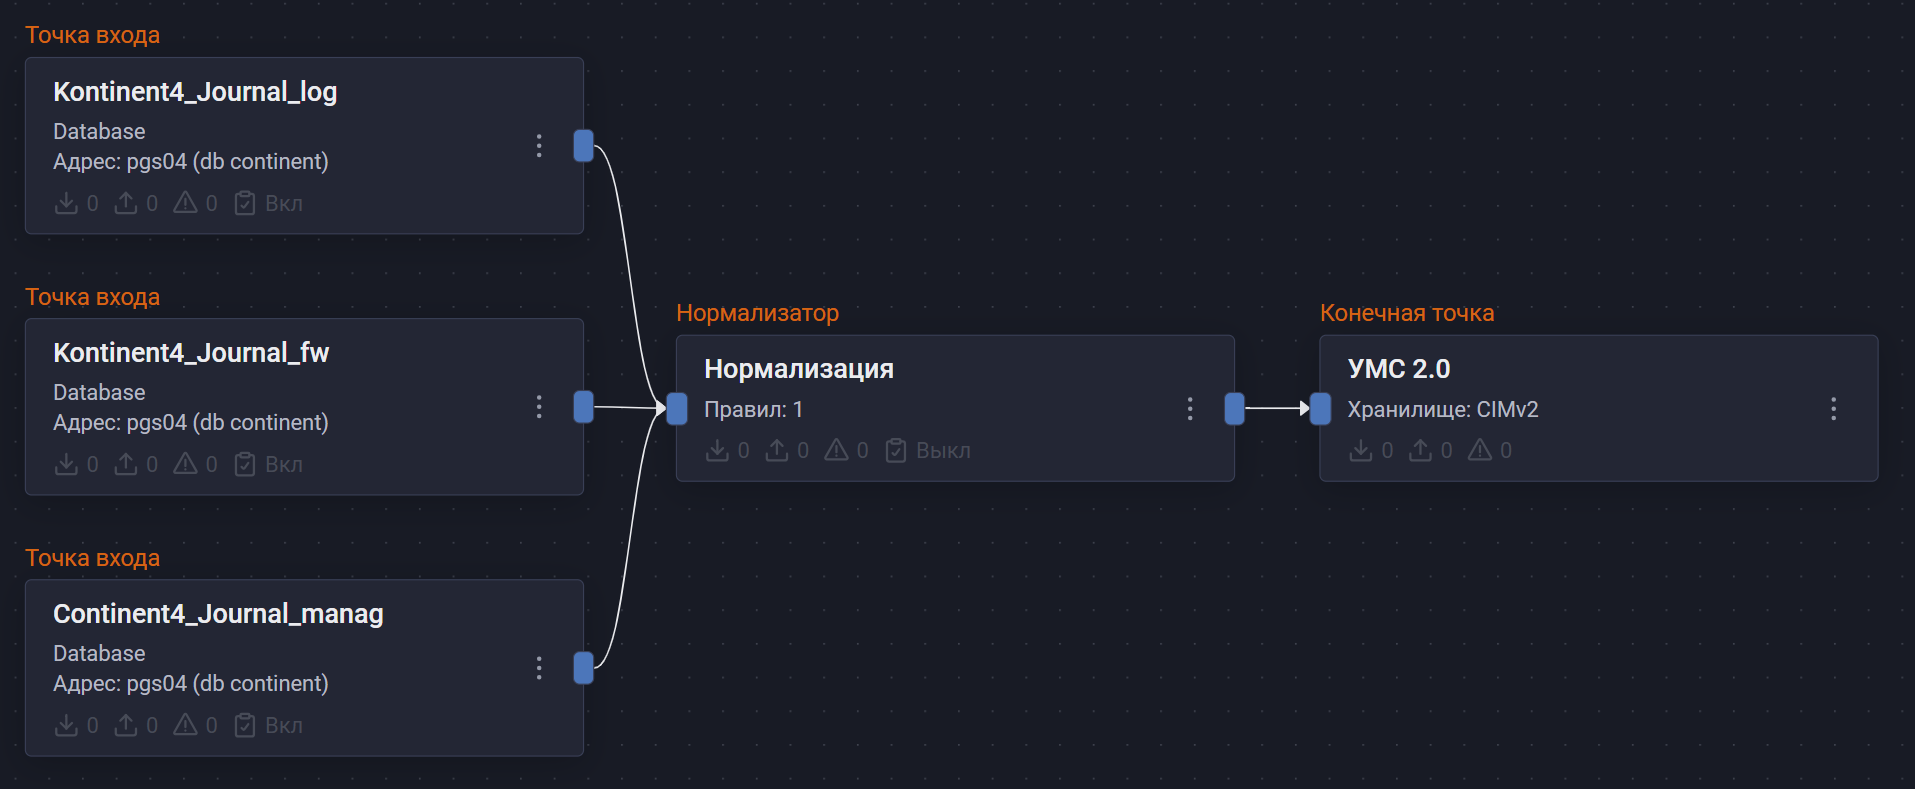
В интерфейсе R-Vision SIEM создайте новый конвейер в коллекторе.
-
Далее необходимо добавить три элемента типа Точка входа:
-
Точка входа для сбора событий аудита:
-
Название: введите название точки входа.
-
Тип точки входа: выберите вариант Database.
-
Драйвер базы данных: выберите вариант PostgreSQL.
-
Адрес подключения: выберите секрет, созданный ранее.
-
SQL-запрос: введите запрос вида:
SELECT id ,timestamp ,timestamp_str ,hostname ,syslogfacility ,syslogseverity ,sourcename ,message ,msgrepeatcount ,hwserial ,additional ,'Journal_1' AS sourceservicename ,'Kontinent 4' as appname FROM public.log WHERE id > CAST(? AS BIGINT) ORDER BY id ASC LIMIT 10000; -
Поле идентификатора: введите ключ
idсо значением1. -
Интервал запроса, секунд: введите значение
15.
-
-
Точка входа для сбора событий фильтрации:
-
Название: введите название точки входа.
-
Тип точки входа: выберите вариант Database.
-
Драйвер базы данных: выберите вариант PostgreSQL.
-
Адрес подключения: выберите секрет, созданный ранее.
-
SQL-запрос: введите запрос вида:
SELECT id ,timestamp ,timestamp_str ,sensor_id ,event_type, src_ip ,src_port, dest_ip ,dest_port ,proto ,in_iface ,action ,signature_id ,signature ,category ,severity ,payload ,packet ,msgrepeatcount ,dest_domain ,revision ,signature_body ,sourcename ,hostname ,dest_country ,src_country ,username ,vrf ,'Journal_2' AS sourceservicename ,'Kontinent 4' as appname FROM public.ids_log WHERE id > CAST(? AS BIGINT) ORDER BY id ASC LIMIT 10000; -
Поле идентификатора: введите ключ
idсо значением1. -
Интервал запроса, секунд: введите значение
15.
-
-
Точка входа для сбора событий управления конфигурацией:
-
Название: введите название точки входа.
-
Тип точки входа: выберите вариант Database.
-
Драйвер базы данных: выберите вариант PostgreSQL.
-
Адрес подключения: выберите секрет, созданный ранее.
-
SQL-запрос: введите запрос вида:
SELECT
    id
    ,timestamp
    ,timestamp_str
    ,hostname
    ,syslogseverity
    ,category
    ,subject
    ,action
    ,hwserial
    ,sourcename
	,'Journal_3' AS sourceservicename
	,'Kontinent 4' as appname
FROM public.management_log
WHERE id > CAST(? AS BIGINT)
ORDER BY id ASC LIMIT 10000;
При большом количестве событий в СУБД рекомендуется добавлять LIMIT 10000в конец SQL-запроса. -
Поле идентификатора: введите ключ
idсо значением1. -
Интервал запроса, секунд: введите значение
15.
-
-
-
Добавьте на конвейер элемент Нормализатор с правилом Код Безопасности Континент 4 БД (идентификатор правила: RV-N-276).
-
Соедините нормализатор с точками входа.
-
Добавьте на конвейер элемент Конечная точка типа Хранилище событий.
-
Соедините конечную точку с нормализатором.
-
Сохраните и установите конфигурацию конвейера.
Пример конфигурации конвейера:
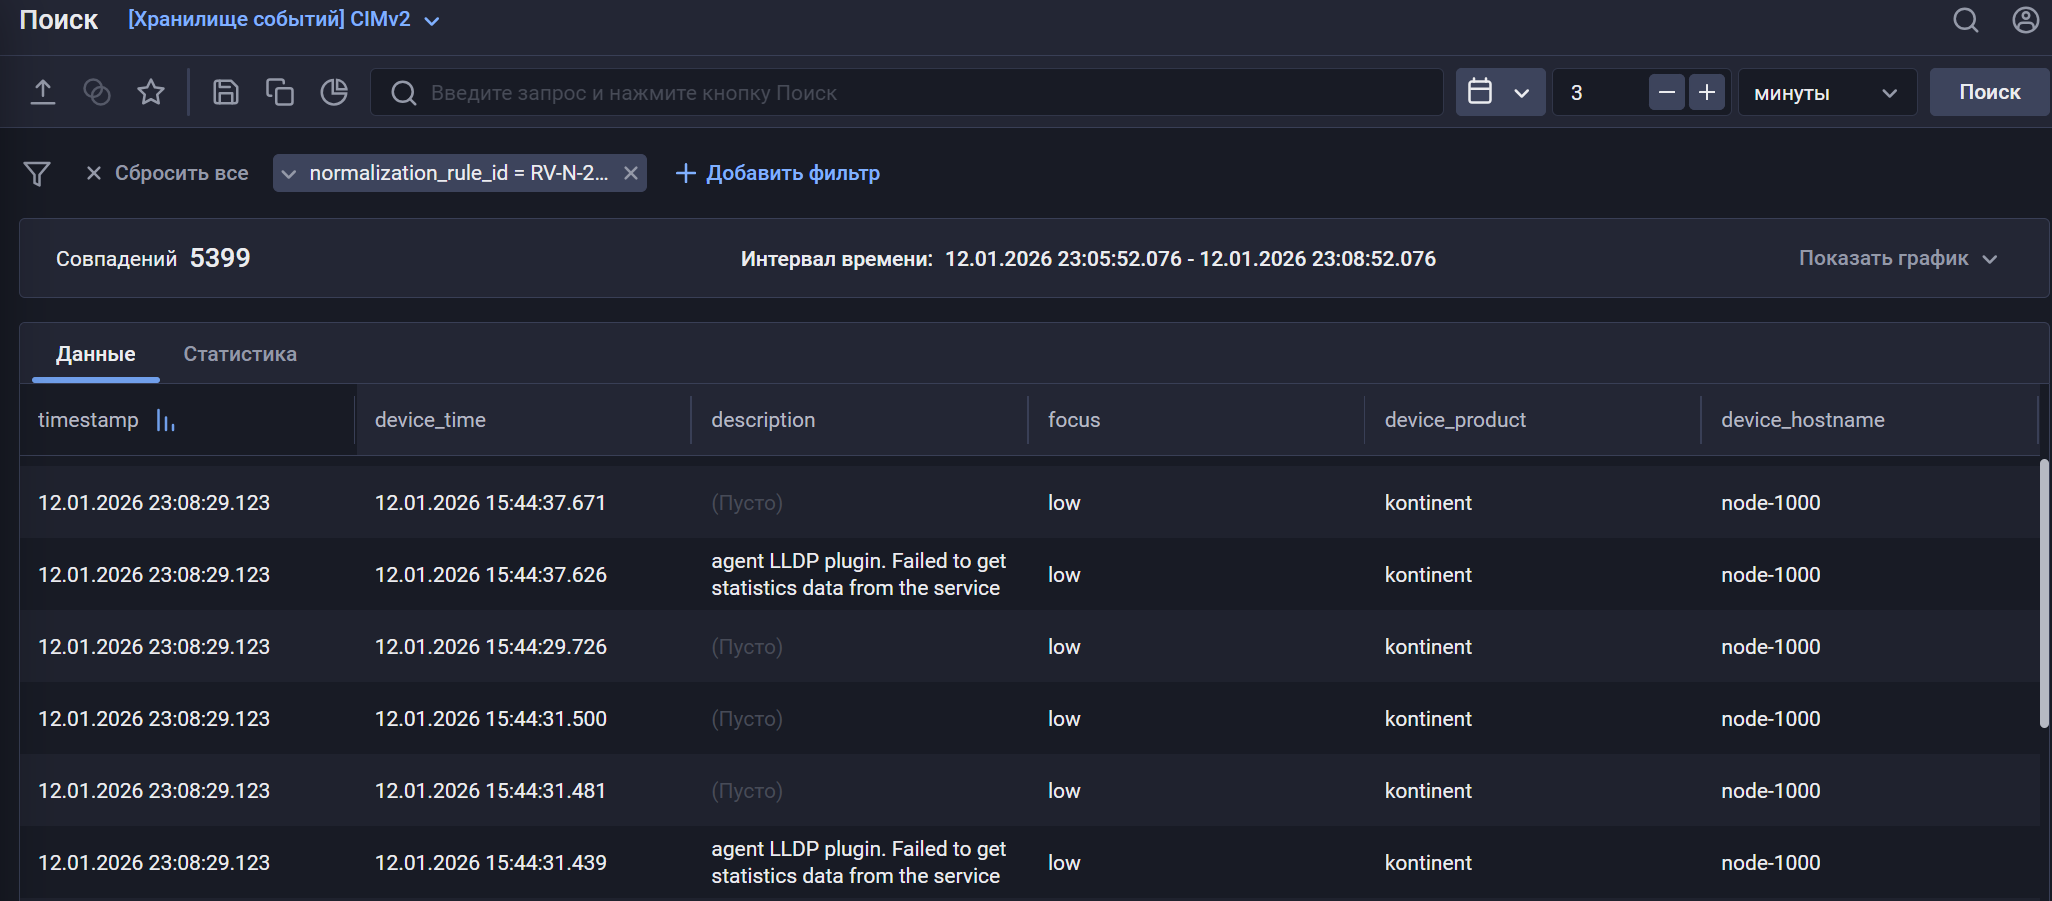
После настройки передачи событий, если настройка выполнена корректно, в хранилище начнут поступать события Континент 4.
|
Найти события Континент 4 в хранилище можно по следующему фильтру:
|
Была ли полезна эта страница?


