Fortinet FortiAnalyzer: настройка источника
Данное руководство описывает процесс настройки сбора и отправки событий Fortinet FortiAnalyzer в R-Vision SIEM.
Предварительные требования
Сетевая доступность устройства FortiAnalyzer по целевому порту и протоколу для каждого узла кластера R-Vision SIEM.
Настройка Fortinet FortiAnalyzer
Для сбора событий Fortinet FortiAnalyzer необходимо настроить подключение R-Vision SIEM посредством протокола Syslog.
Настройка журналирования
Для настройки пересылки событий выполните следующие шаги:
-
Откройте панель администратора Fortinet FortiAnalyzer.
-
Перейдите в раздел Log Forwarding.
-
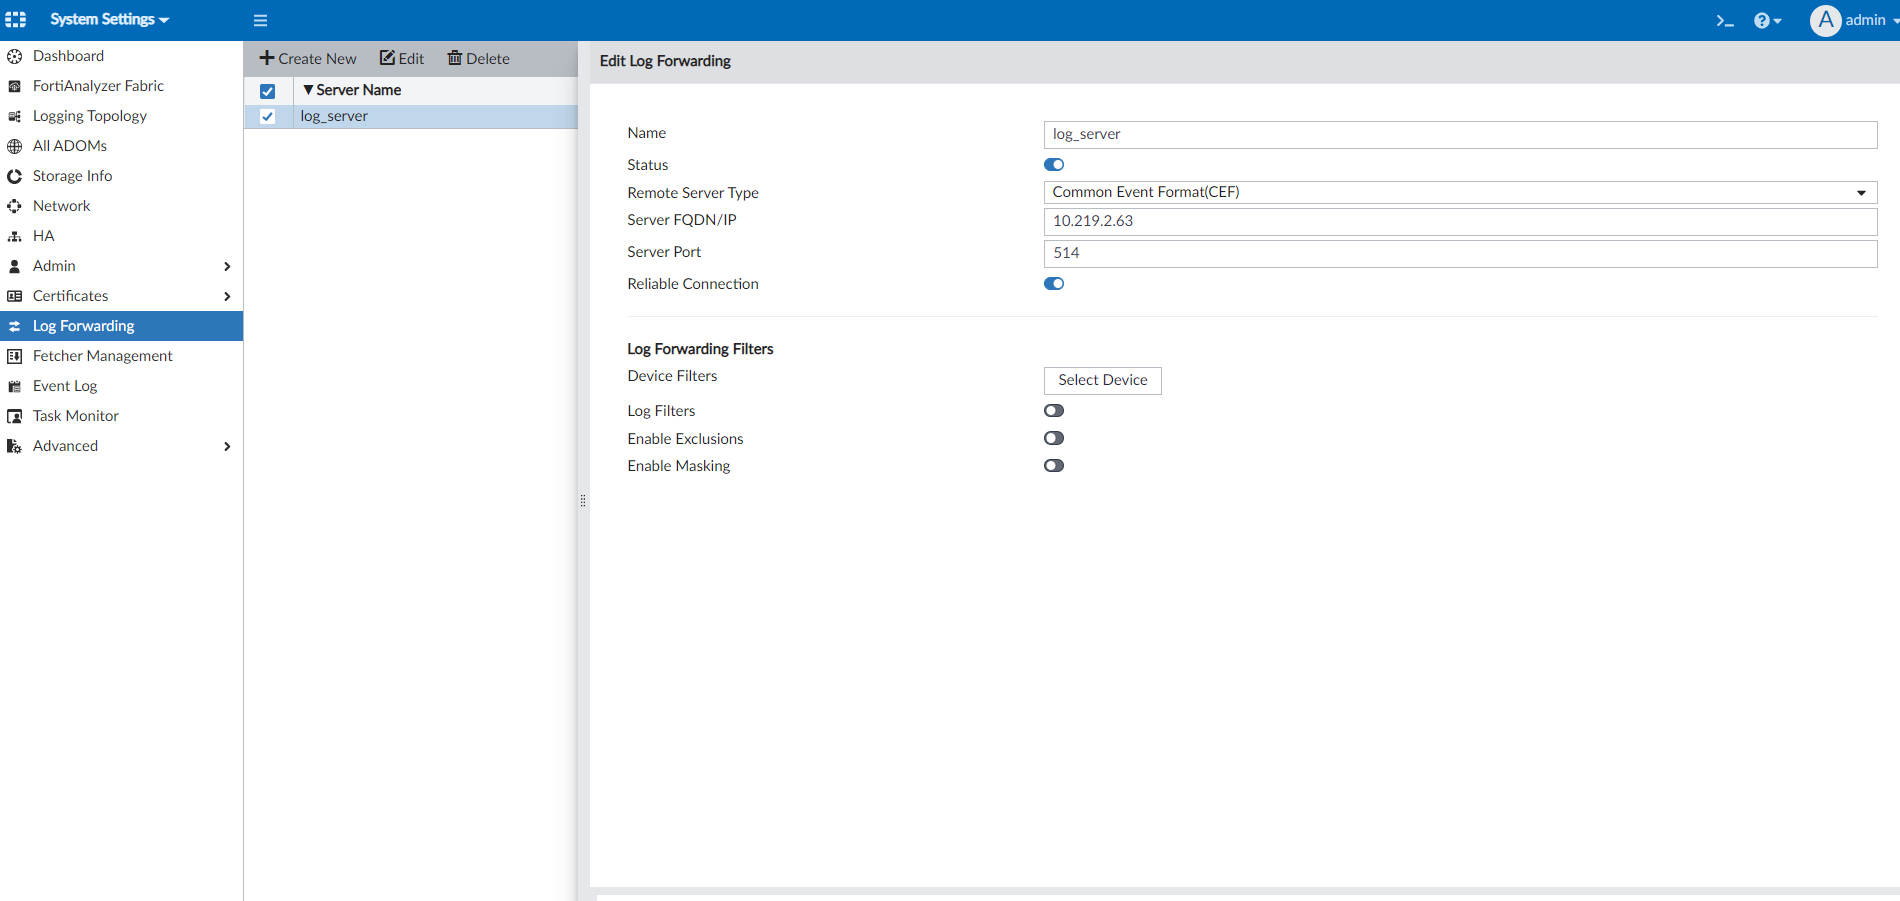
Создайте новый сервер трансляции со следующими настройками:
-
Name: введите произвольное имя.
-
Status: переведите переключатель в активное положение.
-
Remote Server Type: выберите значение Common Event Format (CEF).
-
Server FQDN/IP: укажите IP-адрес любого узла R-Vision SIEM.
-
Server Port: укажите порт точки входа R-Vision SIEM, настроенный в соответствии с настройкой в R-Vision SIEM.
-
Reliable Connection: переведите переключатель в активное положение.
-
-
Сохраните конфигурацию.
Настройка на стороне Fortinet FortiAnalyzer завершена.
Настройка в R-Vision SIEM
Для настройки сбора и нормализации событий источника в R-Vision SIEM выполните следующие шаги:
-
В интерфейсе R-Vision SIEM создайте новый конвейер в коллекторе.
-
Добавьте на конвейер элемент Точка входа со следующими параметрами:
-
Название: введите название точки входа.
-
Тип точки входа: выберите вариант Socket.
-
Порт точки входа: введите значение в соответствии с настройками на стороне Fortinet FortiAnalyzer.
-
Протокол: выберите вариант TCP.
-
-
Добавьте на конвейер элемент VRL-трансформация со следующим кодом:
.device_product = "fortianalyzer" -
Соедините точку входа с VRL-трансформацией.
-
Добавьте на конвейер элемент Нормализатор с правилом Fortinet FortiAnalyzer (идентификатор правила: RV-N-285).
-
Соедините нормализатор с VRL-трансформацией.
-
Добавьте на конвейер элемент Конечная точка типа Хранилище событий.
-
Соедините конечную точку с нормализатором.
-
Сохраните и установите конфигурацию конвейера.
Пример конфигурации конвейера:
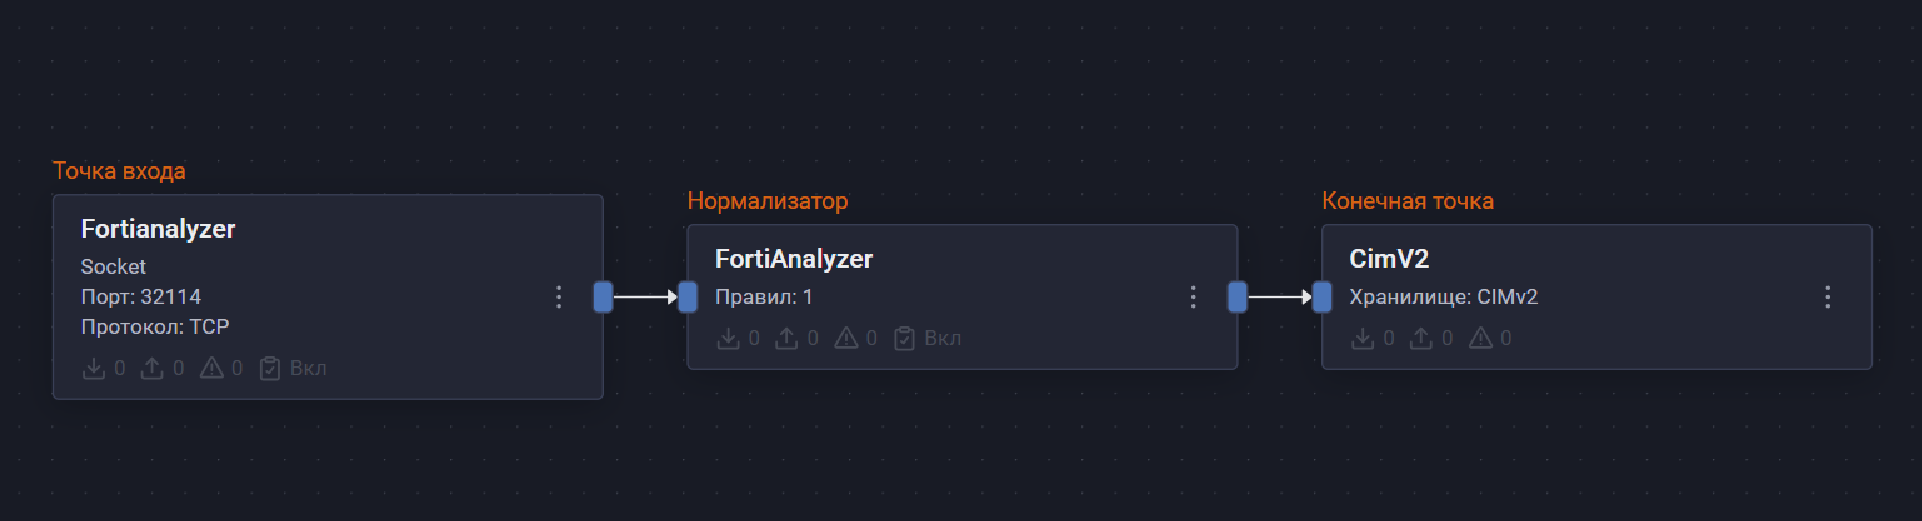
После настройки передачи событий, если настройка выполнена корректно, в хранилище начнут поступать события Fortinet FortiAnalyzer.
|
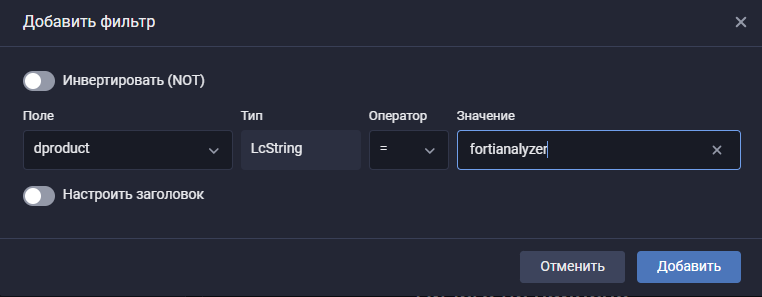
Найти события Fortinet FortiAnalyzer в хранилище можно по следующему фильтру:
|
Была ли полезна эта страница?


