Microsoft Windows Security: настройка расширенного аудита
Общие сведения
Настройка расширенной политики аудита присутствует в ОС Windows Vista/Server 2008 и выше. Политики расширенного аудита поддерживают все серверные версии Windows (Standard и Datacenter) и корпоративные клиентские машины редакции «Профессиональная» (Pro) и «Корпоративная» (Enterprise).
На текущий момент в последних версиях ОС Windows, таких как Windows 10/11, Windows Server 2016, Windows Server 2019 и Windows Server 2022 существует 10 категорий и 61 подкатегория политик аудита.
В более низких версиях операционных систем от Microsoft часть политик может отсутствовать.
Настройка расширенной политики аудита
Настройка осуществляется через локальную политику безопасности (gpedit.msc) или групповые политики (gpmc.msc).
Путь к настройкам расширенного аудита:
-
в ОС на русском языке: Конфигурация компьютера → Политики → Конфигурация Windows → Параметры безопасности → Конфигурация расширенной политики аудита;
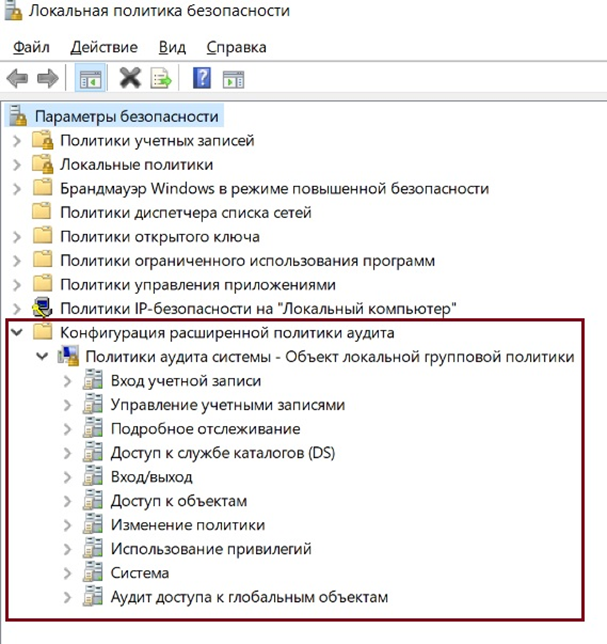
-
в ОС на английском языке: Computer Configuration → Policies → Windows Settings → Security Settings → Advanced Audit Policy Configuration.
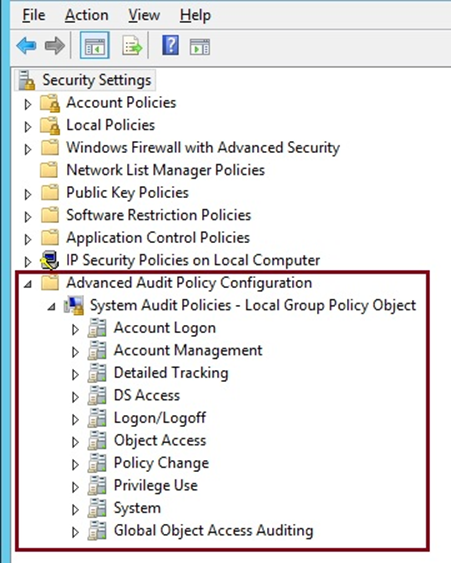
Рекомендованные параметры политики расширенного аудита для рабочих станций и серверов
| Категория (Category) | Подкатегория (Subcategory) | Параметры аудита (Audit settings) | |
|---|---|---|---|
Вход учетной записи (Account Logon) |
Аудит проверки учетных данных (Audit Credential Validation) |
Успех и Отказ (Success and Failure) |
|
Управление учетными записями (Account Management) |
Аудит других событий управления учетными записями (Audit Other Account Management Events) |
Успех (Success) |
|
Аудит управления группами безопасности (Audit Security Group Management) |
Успех (Success) |
||
Аудит управления учетными записями пользователей (Audit User Account Management) |
Успех и Отказ (Success and Failure) |
||
Подробное отслеживание (Detailed Tracking) |
Аудит активности DPAPI (Audit DPAPI Activity) |
Успех и Отказ (Success and Failure) |
|
PNP-действие аудита (Audit PNP Activity) |
Успех (Success) |
||
Аудит создания процессов (Audit Process Creation) |
Успех (Success)
|
||
Аудит завершения процессов (Audit Process Termination) |
Успех (Success) |
||
Вход/выход (Logon/Logoff) |
Аудит блокировки учетных записей (Audit Account Lockout) |
Отказ (Failure) |
|
Аудит выхода из системы (Audit Logoff) |
Успех (Success) |
||
Аудит входа в систему (Audit Logon) |
Успех и Отказ (Success and Failure) |
||
Аудит других событий входа и выхода (Audit Other Logon/Logoff Events) |
Успех и Отказ (Success and Failure) |
||
Аудит специального входа (Audit Special Logon) |
Успех (Success) |
||
Доступ к объектам (Object Access) |
Аудит сведений об общем файловом ресурсе (Audit Detailed File Share) |
Успех и Отказ (Success and Failure) |
|
Аудит общего файлового ресурса (Audit File Share) |
Успех (Success) |
||
Аудит файловой системы (Audit File System) |
Успех (Success) |
||
Аудит работы с дескрипторами (Audit Handle Manipulation) |
Успех (Success) |
||
Аудит объектов ядра (Audit Kernel Object) [Объект-задание] |
Успех и Отказ (Success and Failure) |
||
Аудит других событий доступа к объектам (Audit Other Object Access Events) |
Успех (Success) |
||
Аудит реестра (Audit Registry) |
Успех (Success) |
||
Аудит съемного носителя (Audit Removable Storage) |
Успех (Success) |
||
Изменение политики (Policy Change) |
Аудит изменения политики аудита (Audit Policy Change) |
Успех (Success) |
|
Аудит изменения политики проверки подлинности (Audit Authentication Policy Change) |
Успех (Success) |
||
Аудит изменения политики на уровне правил MPSSVC (Audit MPSSVC Rule-Level Policy Change) |
Успех и Отказ (Success and Failure) |
||
Система (System) |
Аудит изменения состояния безопасности (Audit Security State Change) |
Успех (Success) |
|
Аудит расширения системы безопасности (Audit Security System Extension) |
Успех (Success) |
Политика расширенного аудита для контроллеров домена (DC)
| Категория (Category) | Подкатегория (Subcategory) | Параметры аудита (Audit settings) | |
|---|---|---|---|
Вход учетной записи (Account Logon) |
Аудит проверки учетных данных (Audit Credential Validation) |
Успех и Отказ (Success and Failure) |
|
Аудит службы проверки подлинности Kerberos (Audit Kerberos Authentication Service) |
Успех и Отказ (Success and Failure) |
||
Аудит операций с билетами службы Kerberos (Audit Kerberos Service Ticket Operations) |
Успех и Отказ (Success and Failure) |
||
Управление учетными записями (Account Management) |
Аудит управления группами приложений (Audit Application Group Management) |
Успех и Отказ (Success and Failure) |
|
Аудит управления учетными записями компьютеров (Audit Computer Account Management) |
Успех (Success) |
||
Аудит управления группами распространения (Audit Distribution Group Management) |
Успех (Success) |
||
Аудит других событий управления учетными записями (Audit Other Account Management Events) |
Успех (Success) |
||
Аудит управления группами безопасности (Audit Security Group Management) |
Успех (Success) |
||
Аудит управления учетными записями пользователей (Audit User Account Management) |
Успех и Отказ (Success and Failure) |
||
Подробное отслеживание (Detailed Tracking) |
Аудит активности DPAPI (Audit DPAPI Activity) |
Успех и Отказ (Success and Failure) |
|
PNP-действие аудита (Audit PNP Activity) |
Успех (Success) |
||
Аудит создания процессов (Audit Process Creation) |
Успех (Success)
|
||
Аудит завершения процессов (Audit Process Termination) |
Успех (Success) |
||
Доступ к службе каталогов DS (DS Access) |
Аудит подробной репликации службы каталогов (Audit Detailed Directory Service Replication) |
Успех и Отказ (Success and Failure) |
|
Аудит доступа к службе каталогов (Audit Directory Service Access) |
Успех и Отказ (Success and Failure) |
||
Аудит изменения службы каталогов (Audit Directory Services Changes) |
Успех (Success) |
||
Аудит репликации службы каталогов (Audit Directory Service Replication) |
Успех и Отказ (Success and Failure) |
||
Вход/выход (Logon/Logoff) |
Аудит блокировки учетных записей (Audit Account Lockout) |
Отказ (Failure) |
|
Аудит выхода из системы (Audit Logoff) |
Успех (Success) |
||
Аудит входа в систему (Audit Logon) |
Успех и Отказ (Success and Failure) |
||
Аудит других событий входа и выхода (Audit Other Logon/Logoff Events) |
Успех и Отказ (Success and Failure) |
||
Аудит специального входа (Audit Special Logon) |
Успех (Success) |
||
Доступ к объектам (Object Access) |
Аудит сведений об общем файловом ресурсе (Audit Detailed File Share) |
Успех и Отказ (Success and Failure) |
|
Аудит общего файлового ресурса (Audit File Share) |
Успех (Success) |
||
Аудит файловой системы (Audit File System) |
Успех (Success) |
||
Аудит работы с дескрипторами (Audit Handle Manipulation) |
Успех (Success) |
||
Аудит объектов ядра (Audit Kernel Object) [Объект-задание] |
Успех и Отказ (Success and Failure) |
||
Аудит других событий доступа к объектам (Audit Other Object Access Events) |
Успех (Success) |
||
Аудит реестра (Audit Registry) |
Успех (Success) |
||
Аудит съемного носителя (Audit Removable Storage) |
Успех (Success) |
||
Изменение политики (Policy Change) |
Аудит изменения политики аудита (Audit Policy Change) |
Успех (Success) |
|
Аудит изменения политики проверки подлинности (Audit Authentication Policy Change) |
Успех (Success) |
||
Аудит изменения политики на уровне правил MPSSVC (Audit MPSSVC Rule-Level Policy Change) |
Успех и Отказ (Success and Failure) |
||
Система (System) |
Аудит изменения состояния безопасности (Audit Security State Change) |
Успех (Success) |
|
Аудит расширения системы безопасности (Audit Security System Extension) |
Успех (Success) |
Аудит командной строки
Включение аудита создания процессов
Политика Аудит создания процессов (Audit Process Creation) включается через консоль gpedit.msc (локальные политики) или gpmc.msc (групповые политики). Для этого выполните следующие шаги:
-
Перейдите к настройкам политики по пути:
-
в ОС на русском языке: Конфигурация компьютера → Политики → Конфигурация Windows → Параметры безопасности → Конфигурация расширенной политики аудита → Подробное отслеживание;
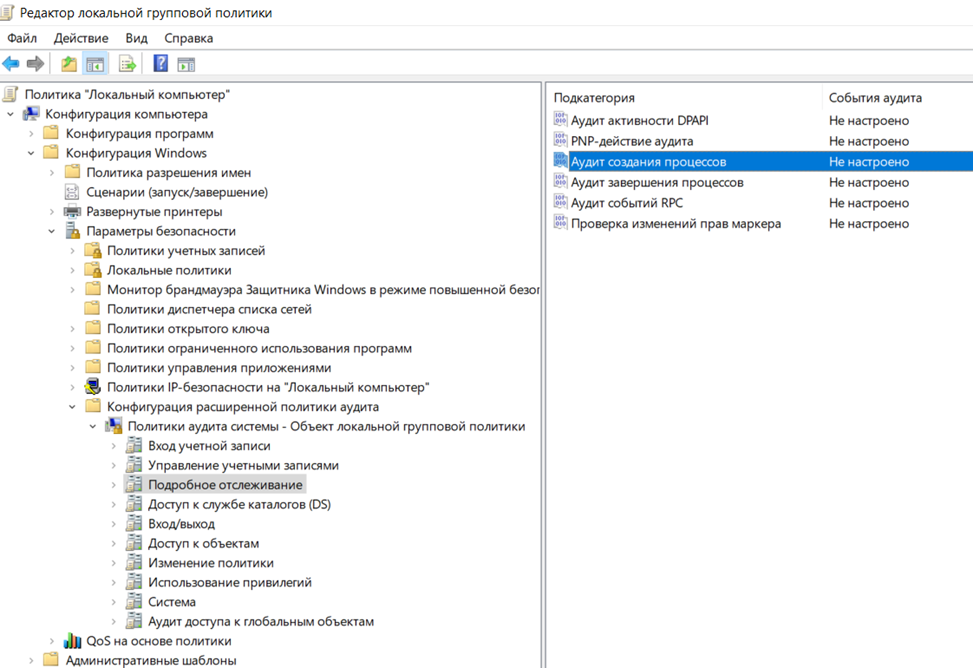
-
в ОС на английском языке: Computer Configuration → Policies → Windows Settings → Security Settings → Advanced Audit Policy Configuration → Detailed Tracking.
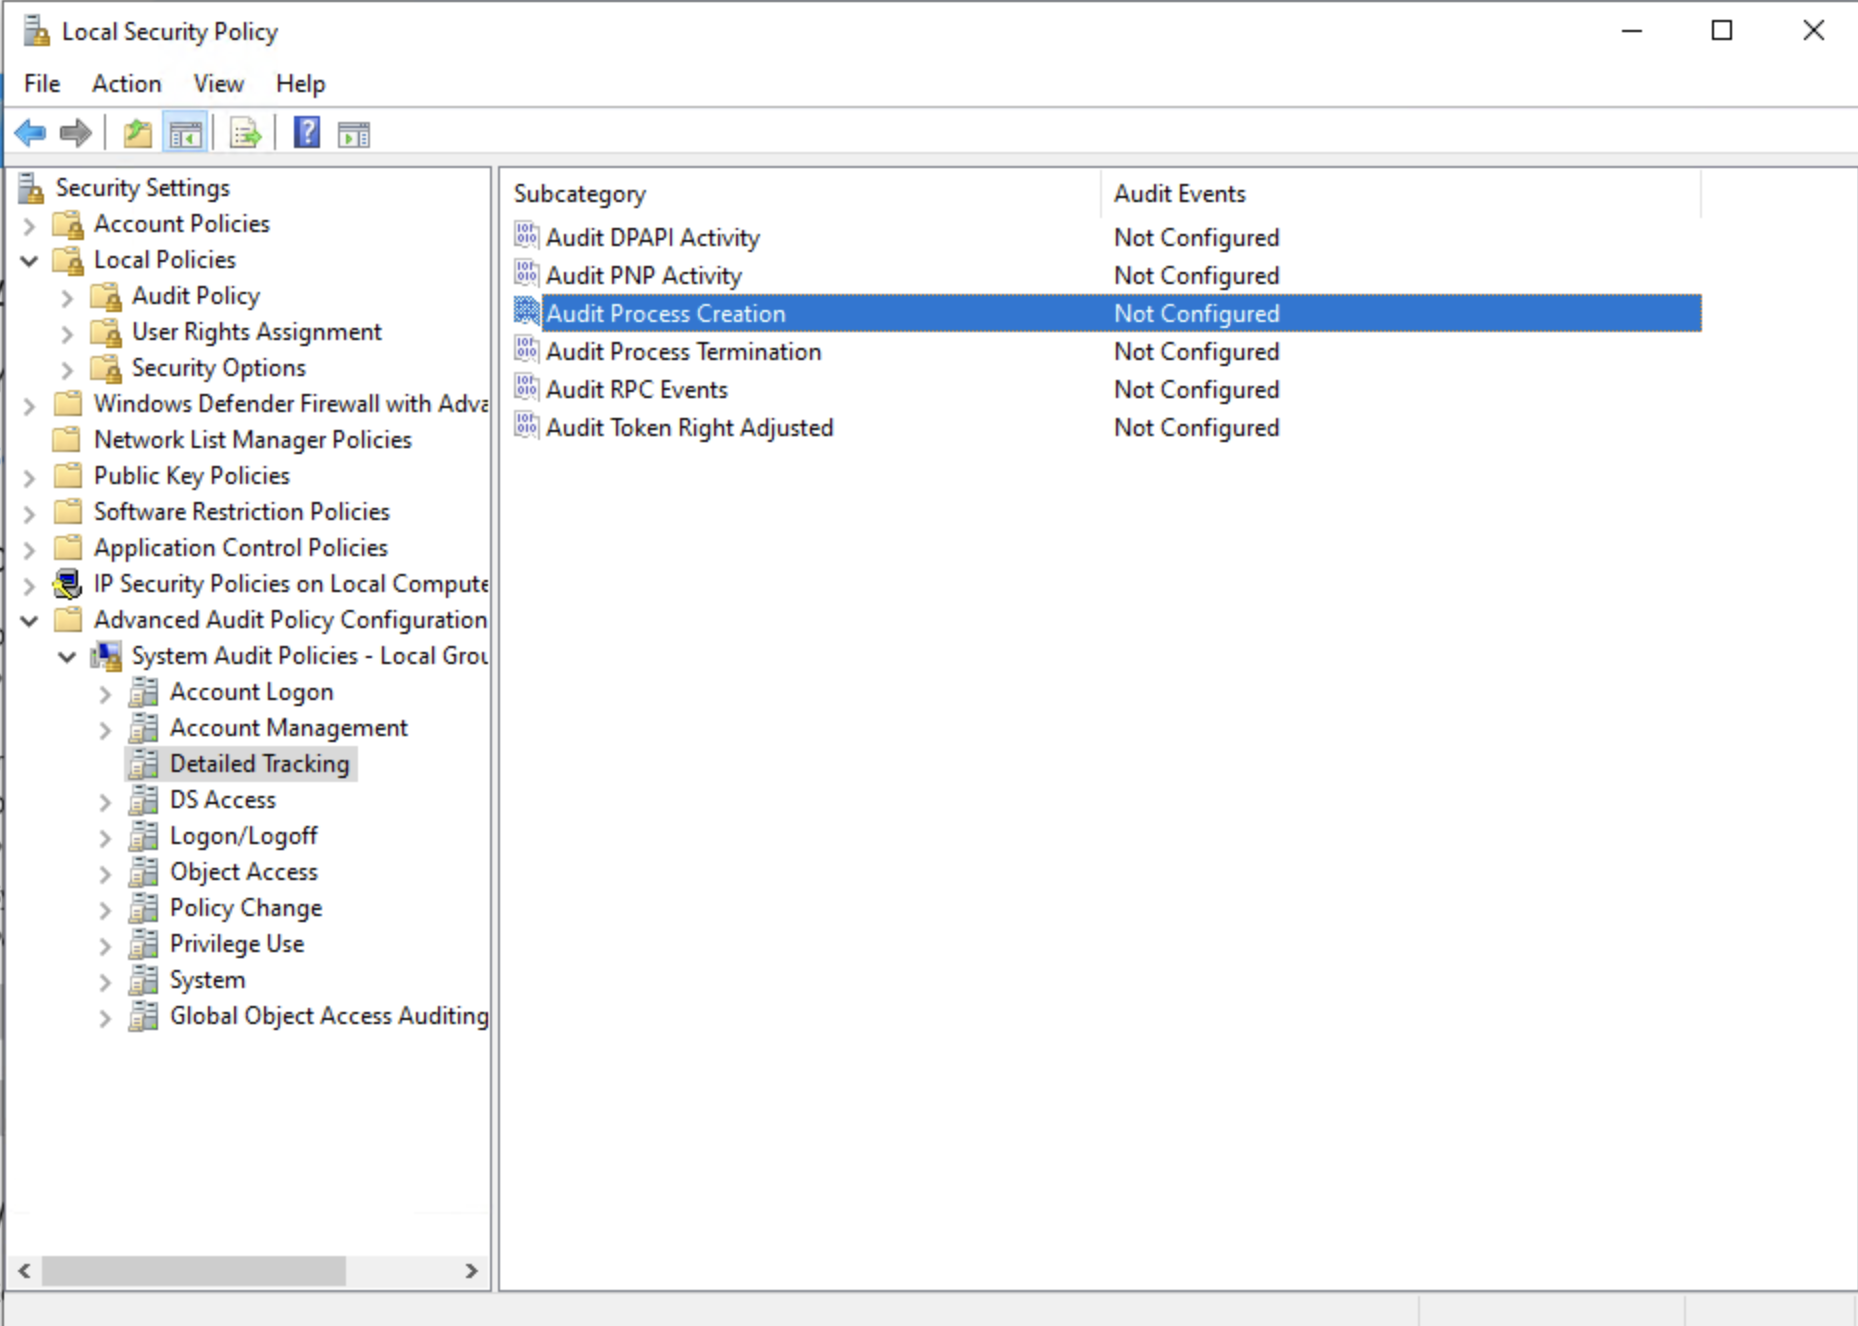
-
-
Установите флажки напротив следующих параметров:
-
Настроить следующие события аудита (Configure the following audit events);
-
Успех (Success).
-
-
Нажмите на кнопку Применить (Apply).
Включение командной строки в события создания процессов
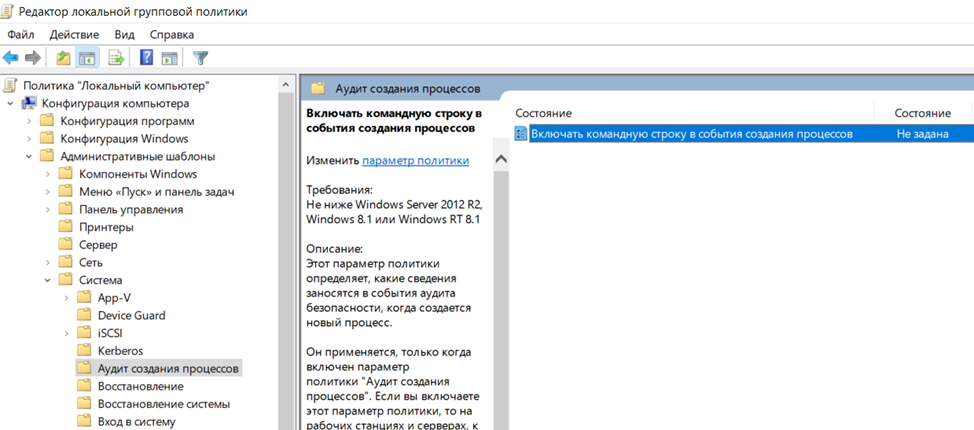
Политика Включать командную строку в события создания процессов (Include command line in process creation events) включается через консоль gpedit.msc (локальные политики) или gpmc.msc (групповые политики). Для этого выполните следующие шаги:
-
Перейдите к настройкам политики по пути:
-
в ОС на русском языке: Конфигурация компьютера → Политики → Административные шаблоны → Система → Аудит создания процессов;
-
в ОС на английском языке: Computer Configuration → Policies → Administrative Templates → System → Audit Process Creation.
-
-
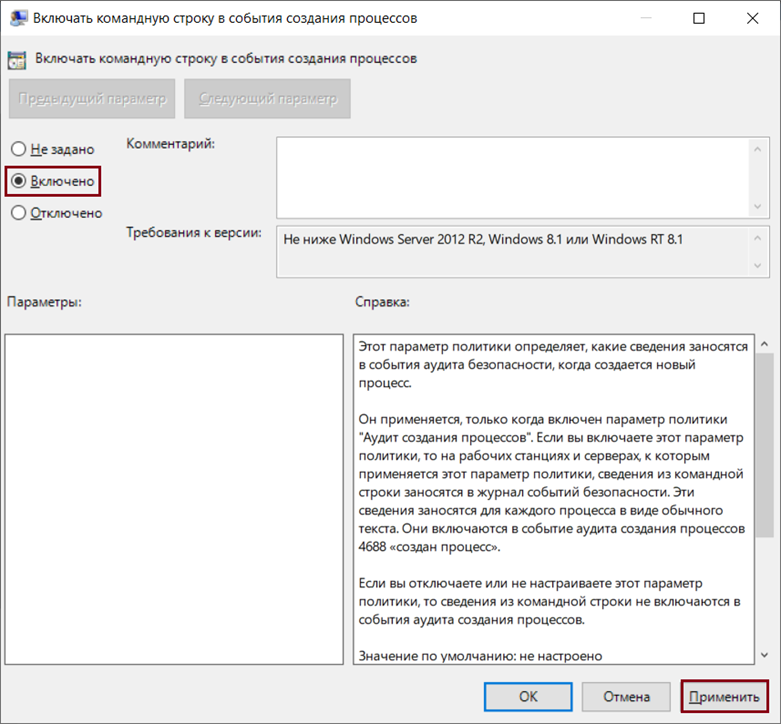
В настройках политики выберите вариант Включено (Enabled).
-
Нажмите на кнопку Применить (Apply).
| Если на хосте уже включена политика Аудит создания процессов (Audit Process Creation), вам необходимо только включить политику Включать командную строку в события создания процессов (Include command line in process creation events). Дополнительная перезагрузка хоста не требуется. |
Дополнительные настройки
Журналирование PowerShell
Перед настройкой журналирования PowerShell убедитесь, что у вас установлена версия PowerShell 5.0 или выше (предустановлена в Windows 10/11, Windows Server 2016, Windows Server 2019 и Windows Server 2022).
Для полного логирования событий PowerShell необходимо включить следующие политики ведения журналов:
-
Включить регистрацию блоков сценариев PowerShell (Turn on PowerShell Script Block Logging);
-
Включить ведение журнала модулей (Turn on Module Logging).
Настройка политик осуществляется через оснастку gpedit.msc (локальные политики) или gpmc.msc (групповые политики). Для этого необходимо перейти к настройкам политик по пути:
-
в ОС на русском языке: Конфигурация компьютера → Политики → Административные шаблоны → Компоненты Windows → Windows PowerShell;
-
в ОС на английском языке: Computer Configuration → Policies → Administrative Templates → Windows Components → Windows PowerShell.
При необходимости вы можете отключить PowerShell 2.0, так как данная версия не имеет встроенных механизмов логирования и защиты, используемых в последних версиях.
Чтобы посмотреть текущий статус Windows PowerShell 2.0, выполните следующую команду:
Get-WindowsOptionalFeature -Online | Where-Object {$_.FeatureName -like "*PowerShellV2*"}Чтобы отключить Windows PowerShell 2.0, выполните следующую команду:
Disable-WindowsOptionalFeature -Online -FeatureName "MicrosoftWindowsPowerShellV2Root"

Disable-WindowsOptionalFeature -Online -FeatureName "MicrosoftWindowsPowerShellV2"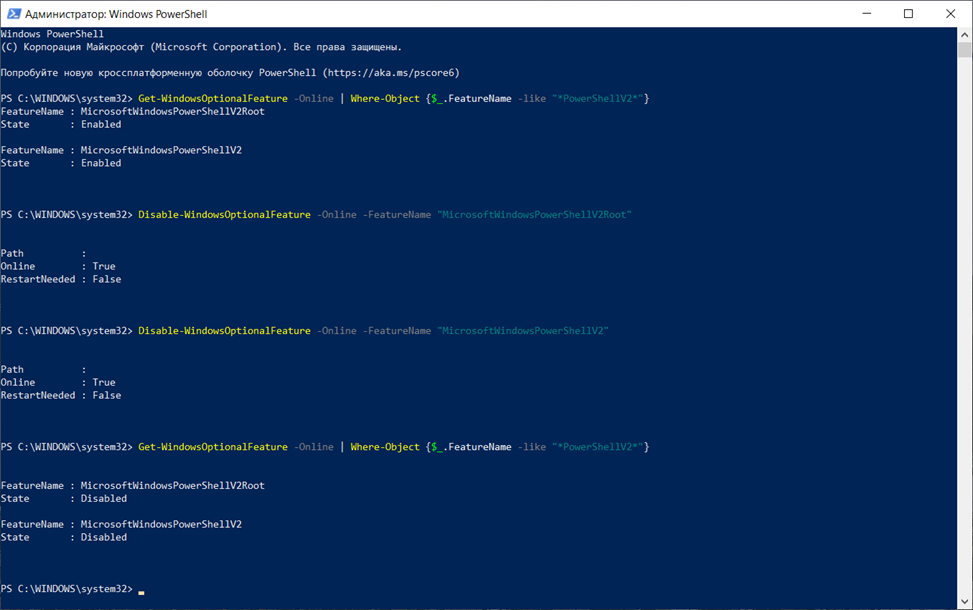
Рекомендации по настройке списков управления доступом аудита (SACL)
Списки SACL (System Access Control List) задают правила генерации событий аудита при попытке взаимодействия субъектов с объектами операционной системы (файловая система, ключи реестра, WMI-пространства, объекты Active Directory).
Настройка аудита доступа к файлам и каталогам
Аудит доступа к файлам настраивается для каждого целевого объекта или каталога индивидуально.
Для включения аудита выполните следующие шаги:
-
Перейдите в групповой или локальной политике в раздел Computer Configuration → Policies → Windows Settings → Security Settings → Advanced Audit Policy Configuration → Object Access.
-
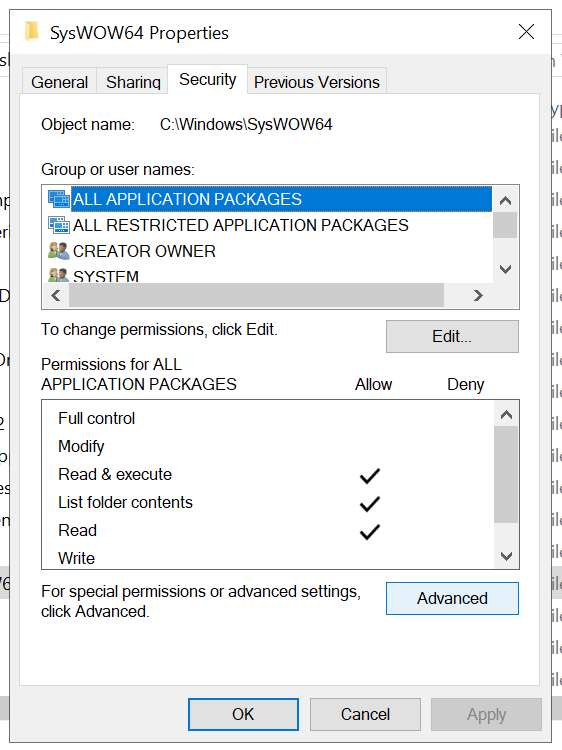
Откройте свойства требуемого файла или директории.
-
На вкладке Security нажмите на кнопку Advanced.
-
В появившемся окне перейдите на вкладку Auditing.
-
Нажмите на кнопку Add, чтобы добавить новую запись аудита.
-
Нажмите на кнопку Select a principal и укажите субъект, например, Everyone.
-
Задайте параметры разрешений (Permissions), тип аудита (Success/Failure) и область применения.
Пример настройки через групповую политику:
-
Чтобы параметры прав доступа к папке не перезаписывались родительскими объектами, отключите наследование: на вкладке Permissions нажмите на кнопку Disable inheritance.
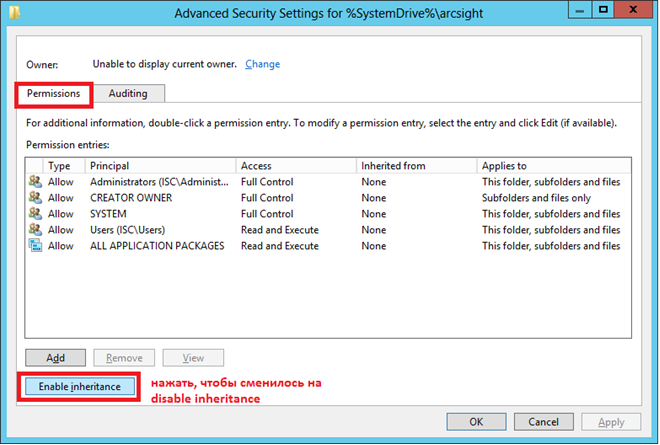
-
На вкладке Auditing настройте требуемые параметры аудита.
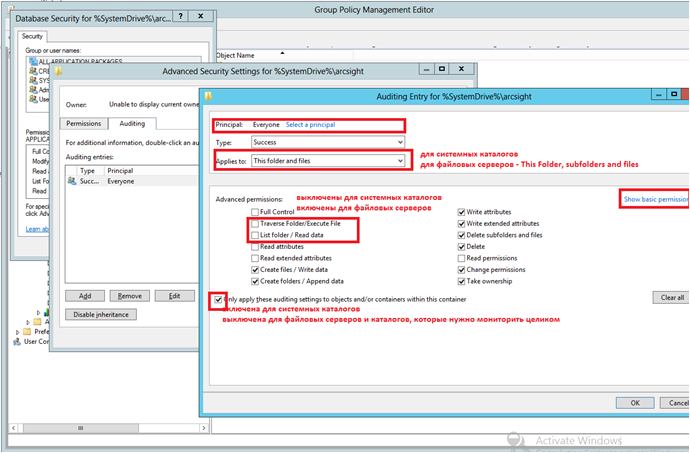
| Приведенные ниже записи являются базовыми рекомендациями. Аудит операций чтения или записи для высоконагруженных директорий может значительно увеличить нагрузку на дисковую подсистему и приводить к росту объема журналов событий. |
Настройка аудита реестра
Настройка аудита реестра через групповые политики выполняется в разделе Policies → Windows Settings → Security Settings → Registry → Add Key. Выберите путь к нужной ветке реестра и установите требуемые правила аудита SACL аналогично процедуре настройки аудита файловой системы.
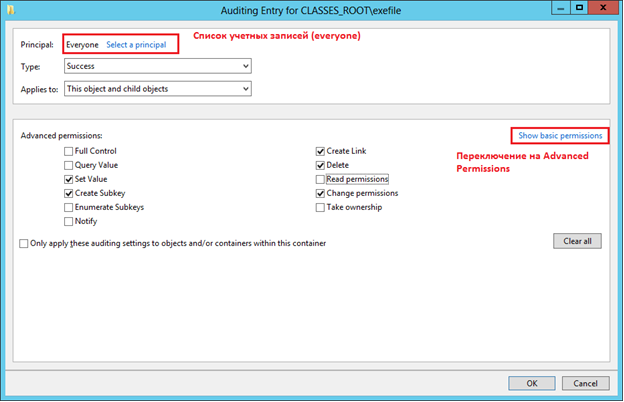
Актуальный перечень объектов и параметров SACL
В таблице ниже приведен полный перечень объектов системы (Registry Keys, Files, Directories, WMI Namespaces, Active Directory Objects), рекомендуемых к настройке аудита SACL.
| Объект (Object) | Тип (Type) | Субъект (Principal) | Разрешения (Permissions) | Аудит (Audit) | Описание (Description) |
|---|---|---|---|---|---|
|
Registry Key |
Everyone |
Delete |
Success |
Контроль удаления истории RDP |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров LSA (Authentication Packages, Security Packages, Password Filters и другие) |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения конфигурации служб Windows |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров службы Active Directory Domain Services |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения Port Monitors |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения Print Processors |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения поставщиков службы времени Windows |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров Winlogon |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров Winlogon (WOW6432Node) |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения Task Scheduler TaskCache |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения ReflectDebugger |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения политики Driver Signing |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения конфигурации Microsoft Defender |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения политик Microsoft Defender |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения службы Microsoft Defender |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения компонентов обслуживания Windows |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения ETW-провайдера Defender |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения политики Windows Defender Firewall |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения политики Windows Defender Firewall |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров .NET Framework |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров .NET Framework (WOW6432Node) |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения системных переменных окружения |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения пользовательских переменных окружения |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения политики аудита |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения ETW Security Event Log |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения службы Event Log |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения журнала Security |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения MiniNT |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль скрытия учетных записей |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения ETW-провайдера PowerShell |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения службы Volume Shadow Copy |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения политики защиты от записи |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров OOBE |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения конфигурации загрузчика Windows |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров SafeBoot |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров SafeBoot |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения автозапуска Windows |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения SIP-провайдеров |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения SIP-провайдеров |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров Microsoft Office |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения пользовательских параметров Microsoft Office |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения службы LanmanServer |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения PortProxy |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения ассоциаций файлов |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения пользовательских ассоциаций файлов |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения пользовательских ассоциаций расширений файлов |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения AppInit_DLLs |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения AppInit_DLLs (WOW6432Node) |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения конфигурации службы сертификации AD CS |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения пользовательских параметров Microsoft Office |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения компонентов Active Setup |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения компонентов Active Setup (WOW6432Node) |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения политики DNS Client |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров IFEO |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров IFEO (WOW6432Node) |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров SilentProcessExit |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров SilentProcessExit (WOW6432Node) |
|
Registry Key |
Everyone |
Set Value |
Success |
Контроль изменения параметров рабочего стола пользователя |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys, Read Control |
Success |
Контроль доступа к COM-объекту MMC20.Application |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys, Read Control |
Success |
Контроль доступа к COM-объекту ShellWindows |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys, Read Control |
Success |
Контроль доступа к COM-объекту ShellWindows |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys, Read Control |
Success |
Контроль доступа к COM-объекту Excel.Application |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys |
Success |
Контроль чтения конфигурации Windows |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys |
Success |
Контроль чтения конфигурации Windows NT |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys |
Success |
Контроль чтения конфигурации SafeBoot |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys |
Success |
Контроль чтения конфигурации Startup Scripts |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys |
Success |
Контроль чтения зарегистрированных COM-классов |
|
Registry Key |
Everyone |
Query Value, Enumerate Subkeys |
Success |
Контроль чтения зарегистрированных COM-классов (WOW6432Node) |
|
Directory |
Everyone |
Create files / Write data |
Success |
Контроль изменения файлов установки TrueConf |
|
File |
Everyone |
Read data, Read attributes, Read extended attributes |
Success |
Контроль чтения токенов Azure |
|
File |
Everyone |
Read data, Read attributes, Read extended attributes |
Success |
Контроль чтения профиля Azure |
|
File |
Everyone |
Read data, Read attributes, Read extended attributes |
Success |
Контроль чтения AWS credentials |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к журналам Configuration Manager |
|
File |
Everyone |
Read data, Read attributes, Read extended attributes |
Success |
Контроль чтения pagefile |
|
File |
Everyone |
Read data, Read attributes, Read extended attributes |
Success |
Контроль чтения hiberfil |
|
File |
Everyone |
Read data, Read attributes, Read extended attributes |
Success |
Контроль чтения пользовательских кустов реестра |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к истории групповых политик |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к пользовательским файлам учетных данных |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к локальным пользовательским файлам учетных данных |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к истории команд PowerShell |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к данным Google Cloud CLI |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к системным кустам реестра Windows |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к резервным копиям системных файлов и кустов реестра |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к файлам журналов приложений |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к файлам журнала безопасности |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к файлам автоматической установки Windows |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к файлам конфигурации Sysprep |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к файлам автоматической установки Windows |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления и изменения расширений Google Chrome |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления и изменения расширений Microsoft Edge |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления и изменения расширений Brave Browser |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления и изменения расширений Vivaldi |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления и изменения расширений Opera |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления и изменения расширений Mozilla Firefox |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data, Write attributes, Write extended attributes |
Success |
Контроль создания и изменения пользовательских форм Outlook |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления файлов в пользовательский каталог автозагрузки |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления файлов в общий каталог автозагрузки |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления и изменения файлов Print Processors |
|
Directory |
Everyone |
Create files / Write data, Create folders / Append data |
Success |
Контроль добавления и изменения драйверов печати |
|
File |
Everyone |
Delete, Delete subfolders and files |
Success |
Контроль удаления истории команд PowerShell |
|
Directory |
Everyone |
Read data / List folder |
Success |
Контроль доступа к данным Windows Credential Manager |
|
Directory |
Everyone |
Read data / List folder |
Success |
Контроль доступа к файлам учетных данных Windows |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль чтения групповых политик в SYSVOL |
|
Directory |
Everyone |
Read data / List folder, Read attributes, Read extended attributes |
Success |
Контроль доступа к файлам базы данных Active Directory |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Google Chrome |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения конфигурации и ключей шифрования Google Chrome |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Chromium |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения конфигурации и ключей шифрования Microsoft Edge |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Microsoft Edge |
|
Directory |
Everyone |
Read data / List folder |
Success |
Контроль чтения пользовательских профилей Mozilla Firefox |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных браузера Sputnik |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Яндекс Браузера |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Brave Browser |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Vivaldi |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения данных приложения KTalk |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения данных приложения Mattermost |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения данных Atlassian Companion |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения данных Microsoft Teams |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения истории ключей защиты учетных данных |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения библиотеки Windows Vault |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Git |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Git |
|
Directory |
Everyone |
Read data / List folder |
Success |
Контроль чтения сохраненных учетных данных Subversion |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения конфигурационного файла веб-приложения |
|
File |
Everyone |
Read data / List folder |
Success |
Контроль чтения конфигурационных файлов веб-приложений |
|
WMI Namespace |
Everyone |
Remote Enable, Execute Methods, Enable Account |
Success |
Контроль удаленного подключения и выполнения методов в пространстве имен WMI |
|
WMI Namespace |
Everyone |
Execute Methods, Provider Write, Full Write, Partial Write, Write Security |
Success |
Контроль выполнения методов и изменения объектов WMI |
|
WMI Namespace |
Everyone |
Execute Methods, Provider Write, Full Write, Partial Write, Write Security |
Success |
Контроль операций с объектами постоянных WMI-подписок |
|
WMI Namespace |
Everyone |
Provider Write, Full Write, Partial Write |
Success |
Контроль создания и изменения постоянных WMI-подписок |
|
WMI Namespace |
Everyone |
Enable Account, Remote Enable, Execute Methods |
Success |
Контроль доступа к сведениям о средствах защиты Windows через WMI |
|
WMI Namespace |
Everyone |
Enable Account, Remote Enable, Execute Methods |
Success |
Контроль доступа и выполнения методов в стандартном пространстве имен WMI |
|
WMI Namespace |
Everyone |
Enable Account, Remote Enable, Execute Methods |
Success |
Контроль доступа к сведениям Active Directory через WMI |
|
WMI Namespace |
Everyone |
Remote Enable, Execute Methods |
Success |
Контроль удаленного запуска процессов и выполнения методов через WMI |
|
Active Directory Object |
Everyone |
Replicating Directory Changes, Replicating Directory Changes All, Replicating Directory Changes In Filtered Set, Manage Replication Topology |
Success |
Контроль операций репликации Active Directory |
Была ли полезна эта страница?


