Обновление сателлитов
После обновления основного экземпляра системы необходимо обновить все подключенные к нему сателлиты. Чтобы обновить сателлиты, выполните следующие действия для каждого из них:
Обновление TLS-сертификатов для подключения к основному экземпляру системы
Скопируйте архив TLS-сертификатов $SETUP_ROOT_DIR/r-vision/nats-tls.tar.gz из основного экземпляра системы в каталог $SETUP_ROOT_DIR/r-vision сателлита.
Каталоги установки (значения переменной $SETUP_ROOT_DIR) основного экземпляра системы и сателлита могут отличаться.
|
Запуск установщика
Чтобы запустить установщик сателлита, выполните одну из нижеприведенных команд:
bash ./evo.platform_<version>_satellite.runИли:
evoctl instance install|
Если в каталоге с установщиком есть файлы переменных окружения, но вам нужно настроить параметры установки вручную, запустите установщик с переменной |
Установщик выведет следующие сведения:
-
версия системы и дата ее выпуска;
-
путь к файлу хранения логов установки;
-
результаты проверок:
-
удовлетворения системным требованиям;
-
наличия необходимых утилит;
-
целостности дистрибутива.
-
Выбор файла с переменными окружения
Если в каталоге с установщиком находятся один или несколько файлов с переменными окружения и при его запуске не была указана переменная SKIP_ENV_FILE, установщик загрузит файл в соответствии со следующей логикой:
-
Если файл в каталоге только один, установщик будет использовать переменные из этого файла.
-
Если файлов в каталоге больше одного, отобразится окно с их списком, в котором потребуется выбрать нужный файл.
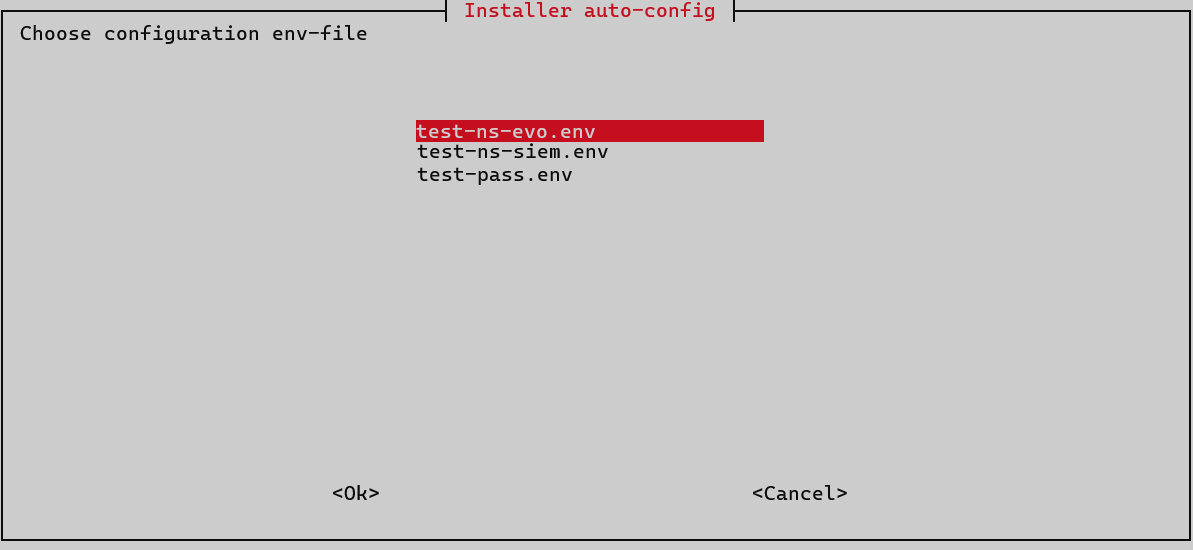
Этапы установщика, на которых требуется ввести переменные, указанные в файле конфигурации, будут пропущены. Например, если в файле указаны переменные ANSIBLE_USER и ANSIBLE_PASSWORD или ANSIBLE_BECOME_PASSWORD, этап ввода учетных данных Ansible будет пропущен.
|
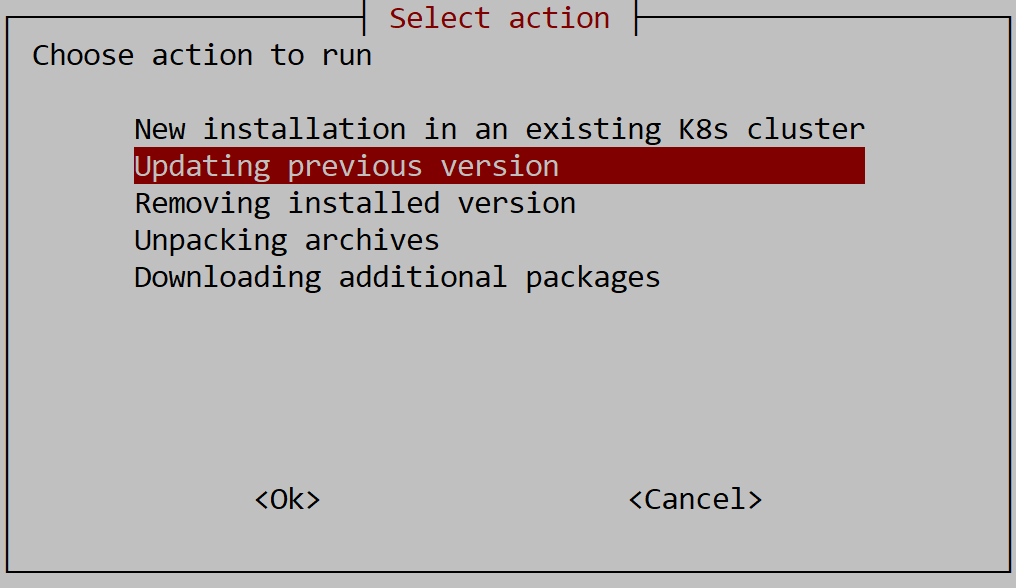
Выбор пространства имен Kubernetes
Выберите пространство имен (namespace) Kubernetes, в котором будет обновлен сателлит, на этапе Kubernetes cluster namespace to install.
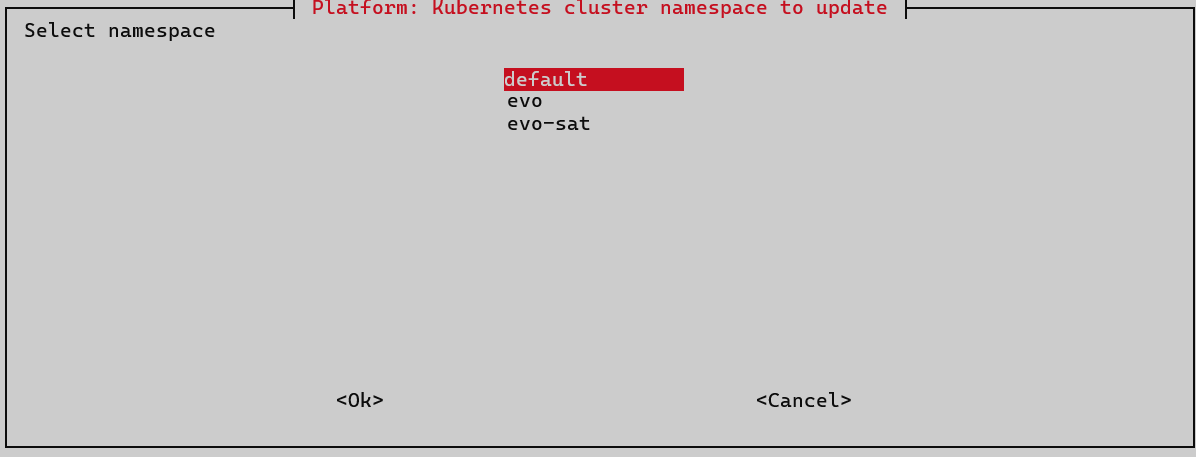
|
Пространство имен по умолчанию В списке доступны все существующие в кластере пространства имен, кроме зарезервированных для системных сервисов:
|
Настройка метода загрузки Docker-образов
На этапе Images upload выберите метод загрузки Docker-образов компонентов системы:
-
Direct upload to cluster nodes by Ansible (need SSH-access) — загрузка образов непосредственно на узлы кластера с помощью Ansible.
Чтобы загрузка образов непосредственно на узлы кластера прошла успешно, удостоверьтесь, что перед установкой системы был настроен SSH-доступ к worker-узлам кластера. -
Upload to existing images registry — загрузка образов во внешний Docker registry (реестр Docker-образов).
-
Skip images uploading — пропуск загрузки образов, если они уже были ранее загружены на узлы кластера.
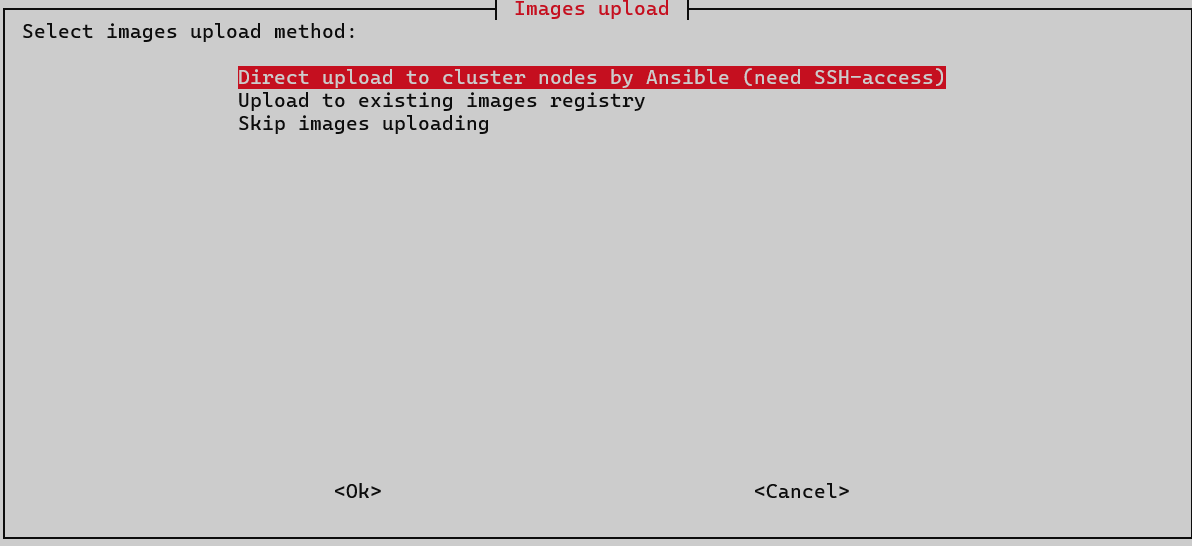
Если выбрана опция Upload to existing images registry, потребуется указать следующие данные для подключения к Docker registry:
-
Адрес Docker registry, в который будут загружены образы компонентов системы, в следующем формате:
<registry_host>:<port>/<subpath>
Здесь:
-
<registry_host>— доменное имя или IP-адрес Docker registry. -
<port>(опционально) — порт для отправки запросов к Docker registry. -
<subpath>(опционально) — путь к подкаталогу Docker registry.
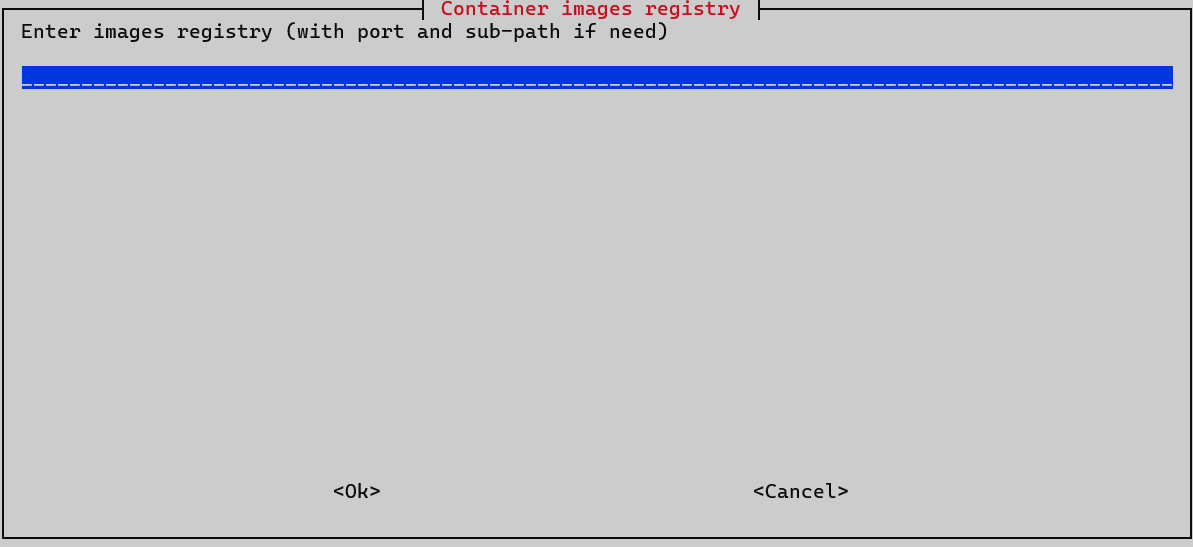
-
-
Требуется ли использовать TLS-соединение при загрузке образов установщиком.
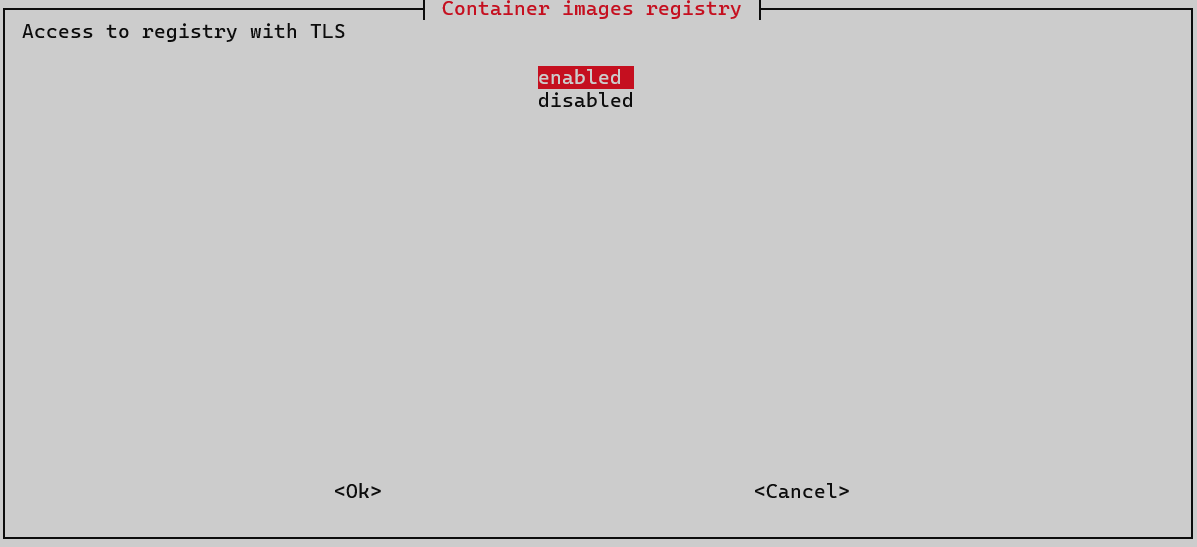
-
Логин пользователя, от имени которого осуществляется доступ к Docker registry. Если аутентификация в Docker registry не требуется, поле следует оставить пустым.
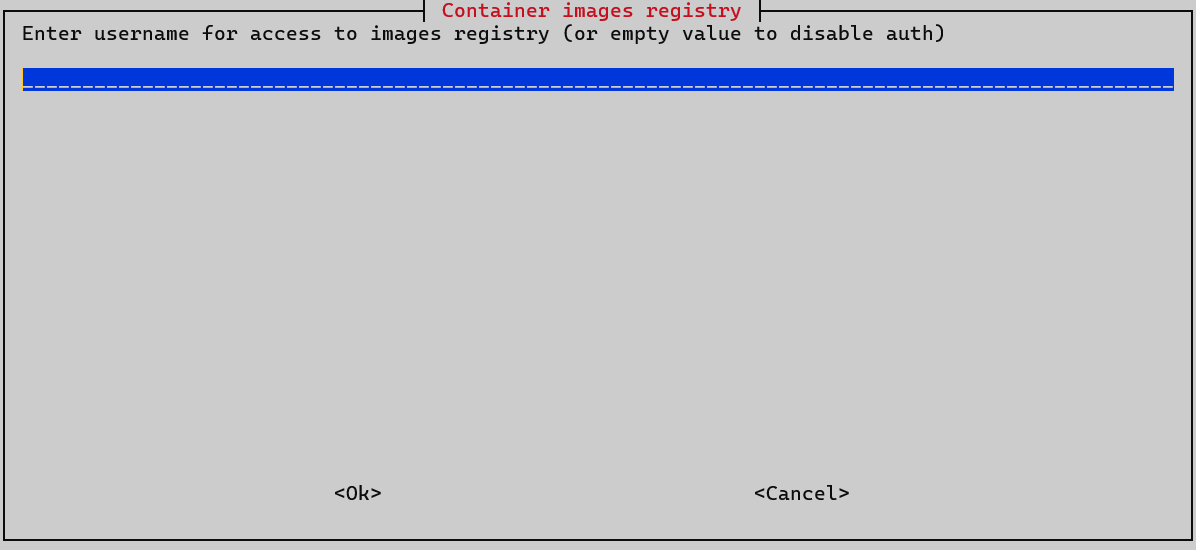
-
Если аутентификация в Docker registry требуется — пароль пользователя, от имени которого осуществляется доступ к Docker registry.
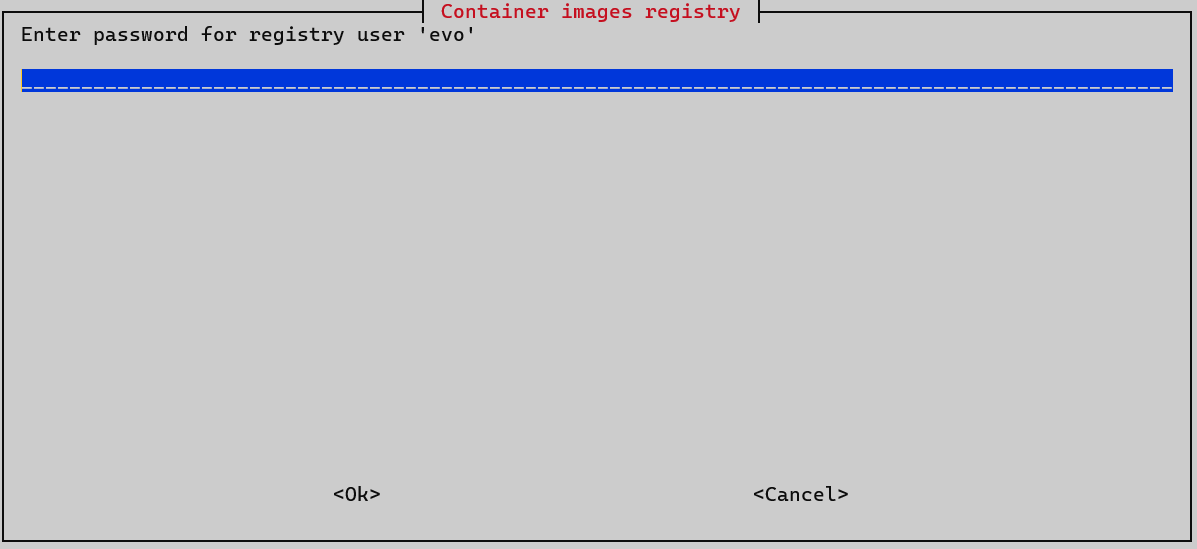
Настройка Ansible
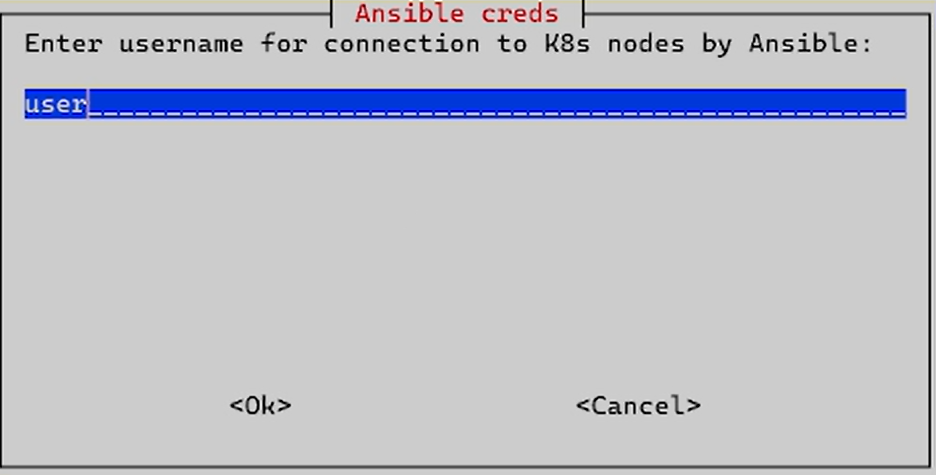
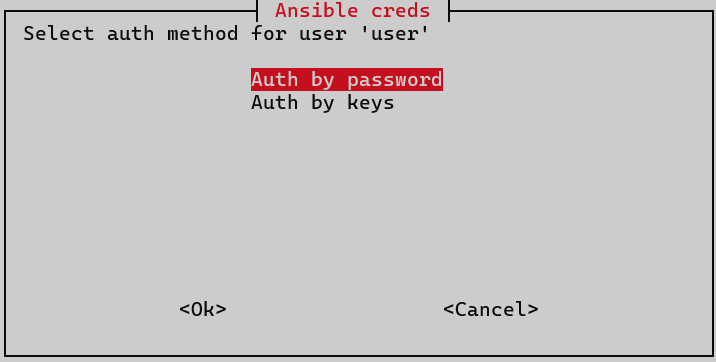
Задайте параметры Ansible на этапе Ansible creds:
-
Задайте имя пользователя.
-
Выберите метод аутентификации: по паролю или через ключ.
-
Если выбрана аутентификация по паролю, задайте и подтвердите пароль пользователя.
Настройка сбора метрик и логов с помощью Vector
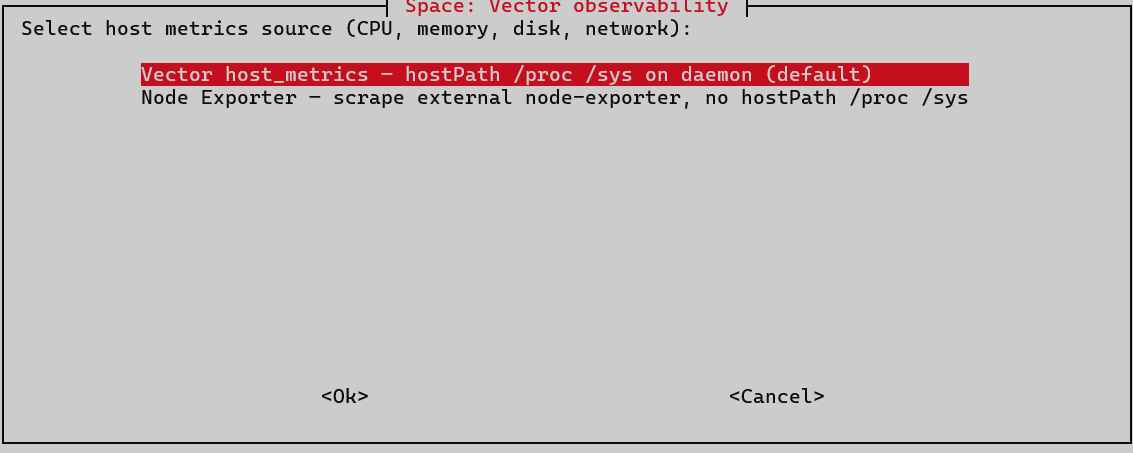
На этапе Space: Vector observability настройте источники метрик для демона Vector и режим сбора логов хоста.
| Каждый из этапов настройки сбора метрик и логов отображается, только если соответствующая настройка не была выполнена при установке системы. В ином случае этап будет пропущен и в системе сохранится ранее указанное значение настройки. |
-
Выберите источник метрик процессора, ОЗУ, диска и сети. Доступные варианты:
-
Vector host_metrics — демон Vector получает метрики напрямую с хоста, монтируя его директории
/procи/sysс помощью томов типаhostPath. -
Node Exporter — демон Vector обращается к сервису Prometheus Node Exporter. Тома типа
hostPathне монтируются.
-
-
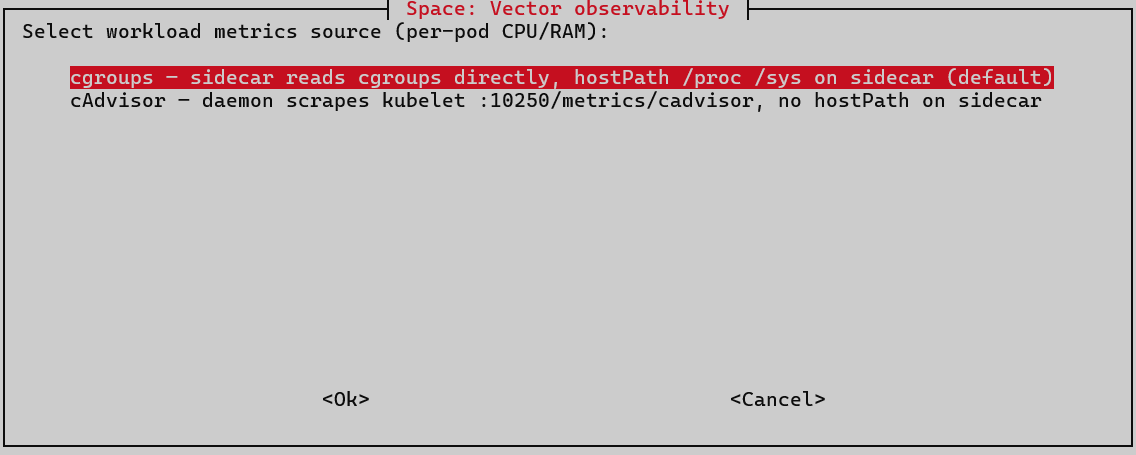
Выберите источник метрик процессора и ОЗУ подов сервисов:
-
cgroups — метрики контрольных групп (cgroups) собирает sidecar-контейнер, который монтирует директории
/procи/sysс помощью томов типаhostPath. -
cAdvisor — демон Vector обращается к компоненту Kubelet по порту
10250и адресу/metrics/cadvisor. Тома типаhostPathне монтируются.
-
-
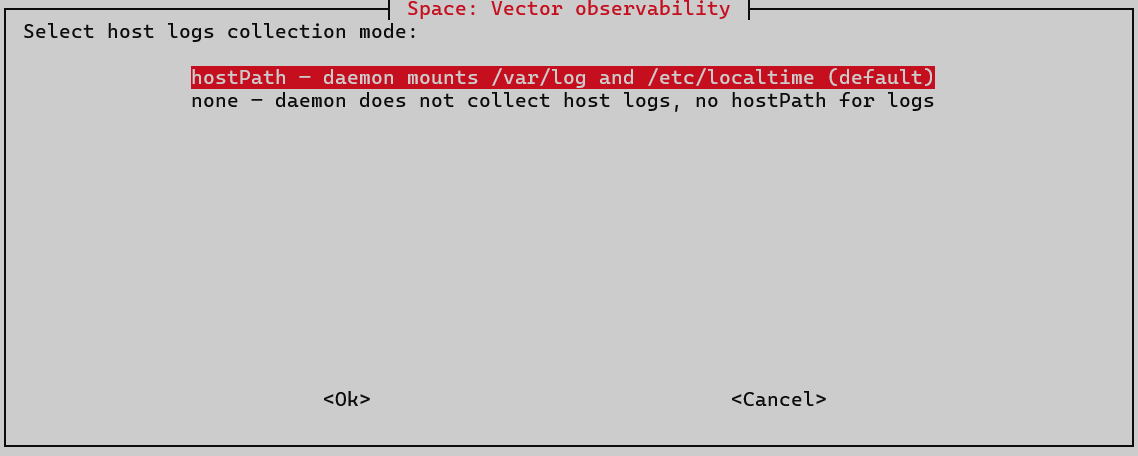
Выберите режим сбора логов хоста:
-
hostPath — демон Vector получает логи напрямую с хоста, монтируя его директории
/var/logи/etc/localtimeс помощью томов типаhostPath. -
sidecar — демон Vector не собирает логи. Сервисы отправляют логи в sidecar-контейнер.
-
-
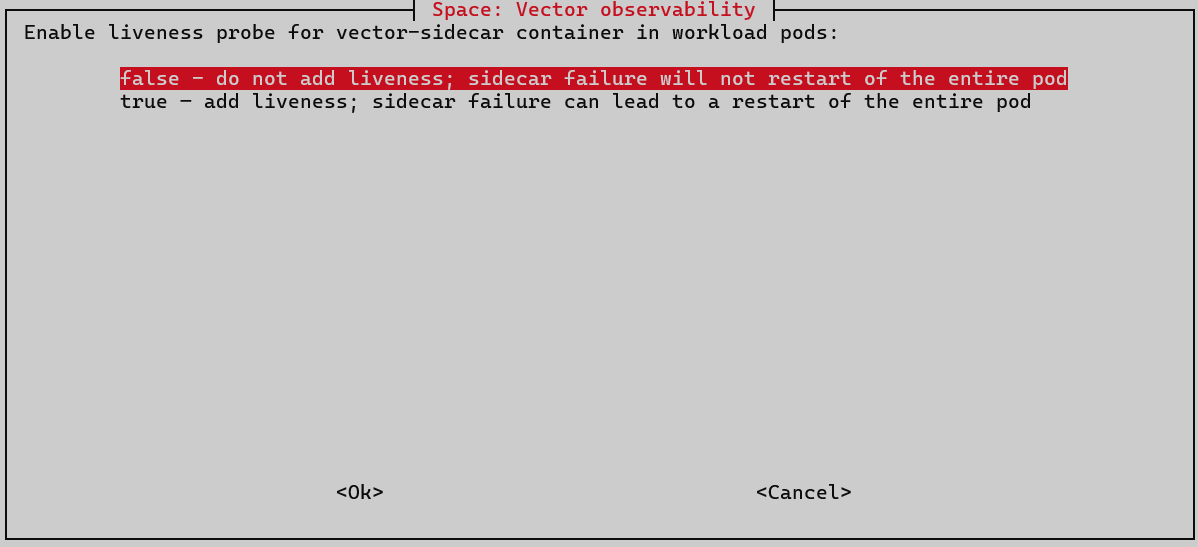
Выберите, требуется ли добавить liveness-пробы для контейнера vector-sidecar в подах сервисов:
-
false — не добавлять liveness-пробы; сбой контейнера vector-sidecar не приведет к перезапуску всего пода.
-
true — добавить liveness-пробы; сбой контейнера vector-sidecar может привести к перезапуску всего пода.
-
Завершение обновления
Если обновление прошло успешно, на экране отобразится соответствующее сообщение.
Была ли полезна эта страница?


