Архитектура интеграции
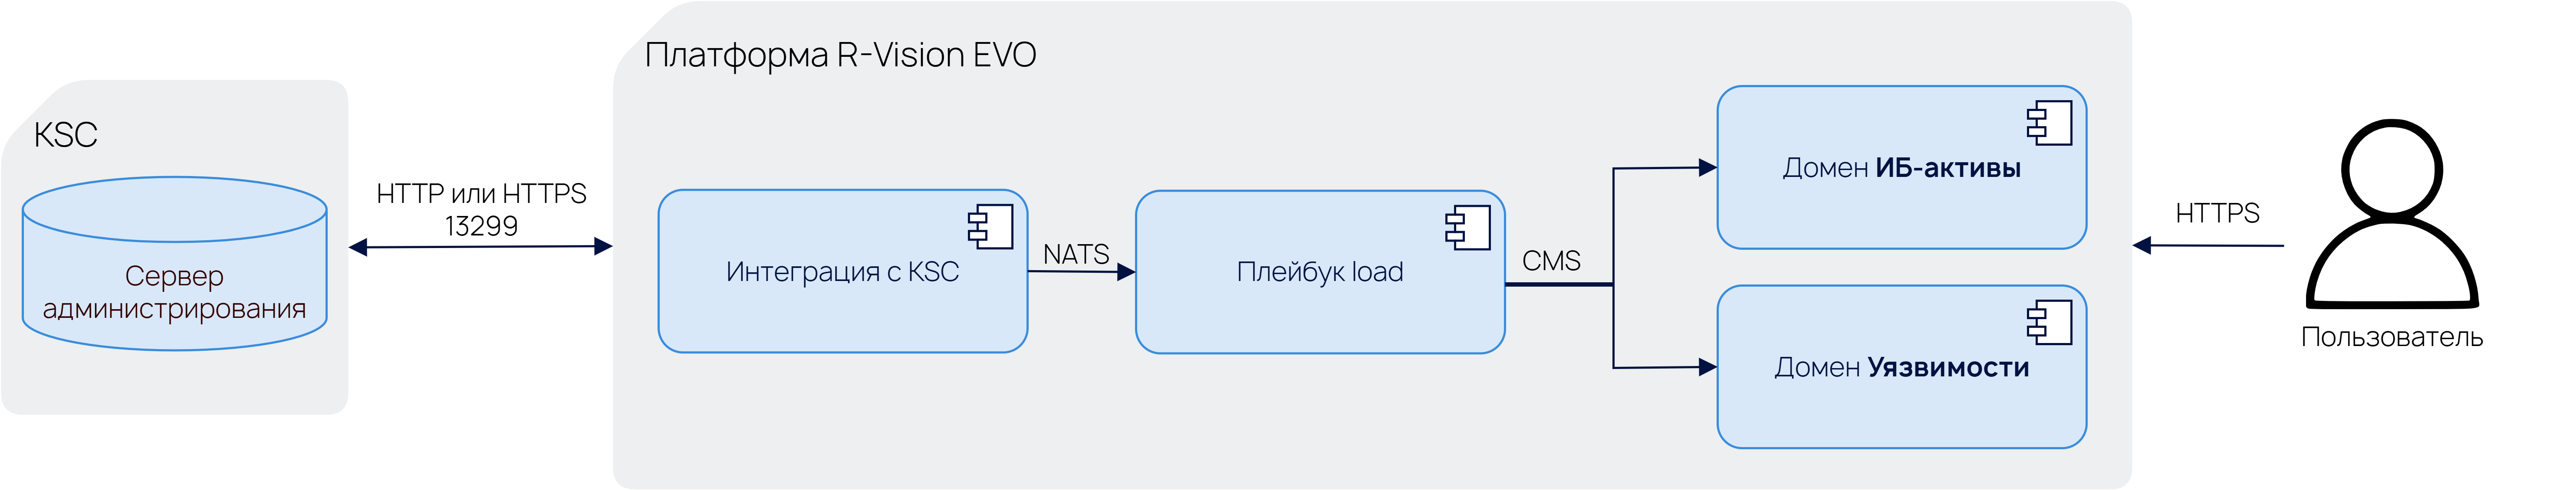
В данном разделе представлена высокоуровневая графическая схема архитектуры интеграции с Kaspersky Security Center, а также описание сущностей и потоков данных, участвующих в ней.
Компоненты, участвующие в работе интеграции
В работе интеграции с KSC участвуют следующие компоненты:
-
В составе KSC — Сервер администрирования, который осуществляет функции централизованного хранения информации об активах и уязвимостях и управления ими.
-
В составе R-Vision VM:
-
Интеграция с KSC — скрипты и плейбуки, выполняющие запросы к KSC, обрабатывающие полученные данные и передающие их для последующей обработки в R-Vision VM.
-
Плейбук load — системный плейбук, получающий данные из интеграций и запускающий процессы их обновления в соответствующих разделах интерфейса R-Vision VM.
-
Домен ИБ-активы — домен в веб-интерфейсе R-Vision VM, отображающий информацию об ИБ-активах, добавленных в систему. В рамках интеграции обновляется контент в следующих разделах домена:
-
Домен Уязвимости — домен в веб-интерфейсе R-Vision VM, отображающий информацию об уязвимостях, обнаруженных при сканировании оборудования или импортированных в систему.
-
Каналы обмена данными
Для обмена данными между компонентами используются следующие каналы:
-
Передача данными между KSC и R-Vision VM осуществляется по протоколу прикладного уровня HTTP или HTTPS, в зависимости от настроек интеграции. Порт по умолчанию —
13299. -
Передача данных между интеграцией и плейбуком load осуществляется средствами шины сообщений NATS.
-
Обновление данных в доменах ИБ-активов и уязвимостей осуществляется с помощью методов SDK CMS (модуля управления доменами), вызываемых в плейбуке load.
Была ли полезна эта страница?